Menu dostępności

Uwaga! Backdoor na Linuksa wykorzystuje protokół STUN i dziesiątki luk

Uwaga! Backdoor na Linuksa wykorzystuje protokół STUN i dziesiątki luk

Maszyny działające na Linuksie nie unikają już infekcji – pojawiają się coraz bardziej wyrafinowane malware na ten system. FortiGuard Labs odkrył niedawno backdoor, który przekształca zainfekowane maszyny w...

Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu

Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu

Ostatnie miesiące nie należą do najłatwiejszych dla zespołów odpowiedzialnych za podatności i aktualizacje. Liczba publikowanych CVE rośnie, a wraz z nią ilość pracy związanej z oceną ryzyka, testowaniem...
Jeden niezałatany patch i FBI ma problem. Zerwana współpraca z Accenture po ataku ShinyHunters

Jeden niezałatany patch i FBI ma problem. Zerwana współpraca z Accenture po ataku ShinyHunters

Jak się okazuje, nawet najbardziej zaawansowane organizacje nie są odporne na podstawowe błędy w cyberbezpieczeństwie. Najnowszy incydent w FBI udowadnia, że pojedynczy niezałatany patch, pozostawiony na sys...
Blue Locker powraca. Ransomware zaatakował pakistański sektor energetyczny

Blue Locker powraca. Ransomware zaatakował pakistański sektor energetyczny

Blue Locker to rodzina ransomware, która po kilku latach względnej ciszy ponownie znalazła się w centrum zainteresowania badaczy bezpieczeństwa. Malware został po raz pierwszy zaobserwowany pod konie...
Jak ograniczyć ważność sekretów aplikacji w Microsoft Entra ID

Jak ograniczyć ważność sekretów aplikacji w Microsoft Entra ID

Sekret aplikacji ważny przez dwa lata nie musi być akceptowany w Twojej organizacji. Microsoft Entra ID pozwala ograniczyć okres ważności nowych sekretów, a nawet zablokować ich dodawanie. Służą do tego z...
Wyciek danych z Pentagonu – dotyczy trzech milionów osób!

Wyciek danych z Pentagonu – dotyczy trzech milionów osób!

Nie tylko polskie dane medyczne, ale również dane z Pentagonu znalazły się niedawno w Internecie. Amerykańskie Centrum Danych Kadrowych resortu obrony (Defense Manpower Data Center – DMDC), prowadzące ewidenc...
Nowy wariant Spectre v2. Czym jest Branch Target Reuse

Nowy wariant Spectre v2. Czym jest Branch Target Reuse

Spectre wraca w kolejnej odsłonie. Szczegóły techniki nazwanej Branch Target Reuse, w skrócie BTR, przedstawili w publikacji badacze z VUSec oraz Scuola Superiore Sant’Anna. Działanie BTR opiera się na...
Apple łata groźny zero-day. Luka w CoreGraphics była wykorzystywana w wyrafinowanych atakach

Apple łata groźny zero-day. Luka w CoreGraphics była wykorzystywana w wyrafinowanych atakach

Apple opublikowało pilne aktualizacje bezpieczeństwa dla iPhone’ów, iPadów i komputerów Mac. Powodem jest podatność zero-day w komponencie CoreGraphics, mogąca prowadzić do wykonania dowolnego kodu. Co i...
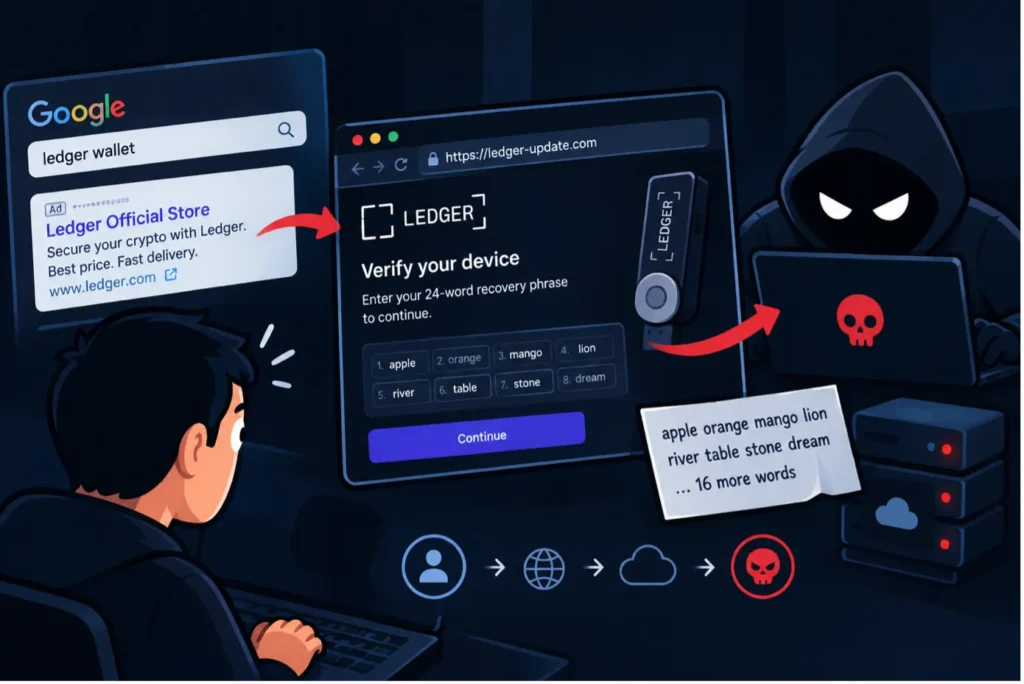
Fałszywe reklamy Google atakują użytkowników Ledgera. Cyberprzestępcy kradli frazy odzyskiwania portfeli

Fałszywe reklamy Google atakują użytkowników Ledgera. Cyberprzestępcy kradli frazy odzyskiwania portfeli

Cyberprzestępcy wykorzystali reklamy Google do przeprowadzenia kampanii phishingowej wymierzonej w użytkowników sprzętowych portfeli Ledger. Zamiast instalacji złośliwego oprogramowania celem ataku było...
Protected Actions w Entra ID

Protected Actions w Entra ID

Wyobraźmy sobie, że administrator loguje się do Microsoft Entra ID, ma aktywną odpowiednią rolę i może zwyczajnie korzystać z centrum administracyjnego. Kiedy jednak próbuje zmodyfikować politykę Conditiona...