Menu dostępności

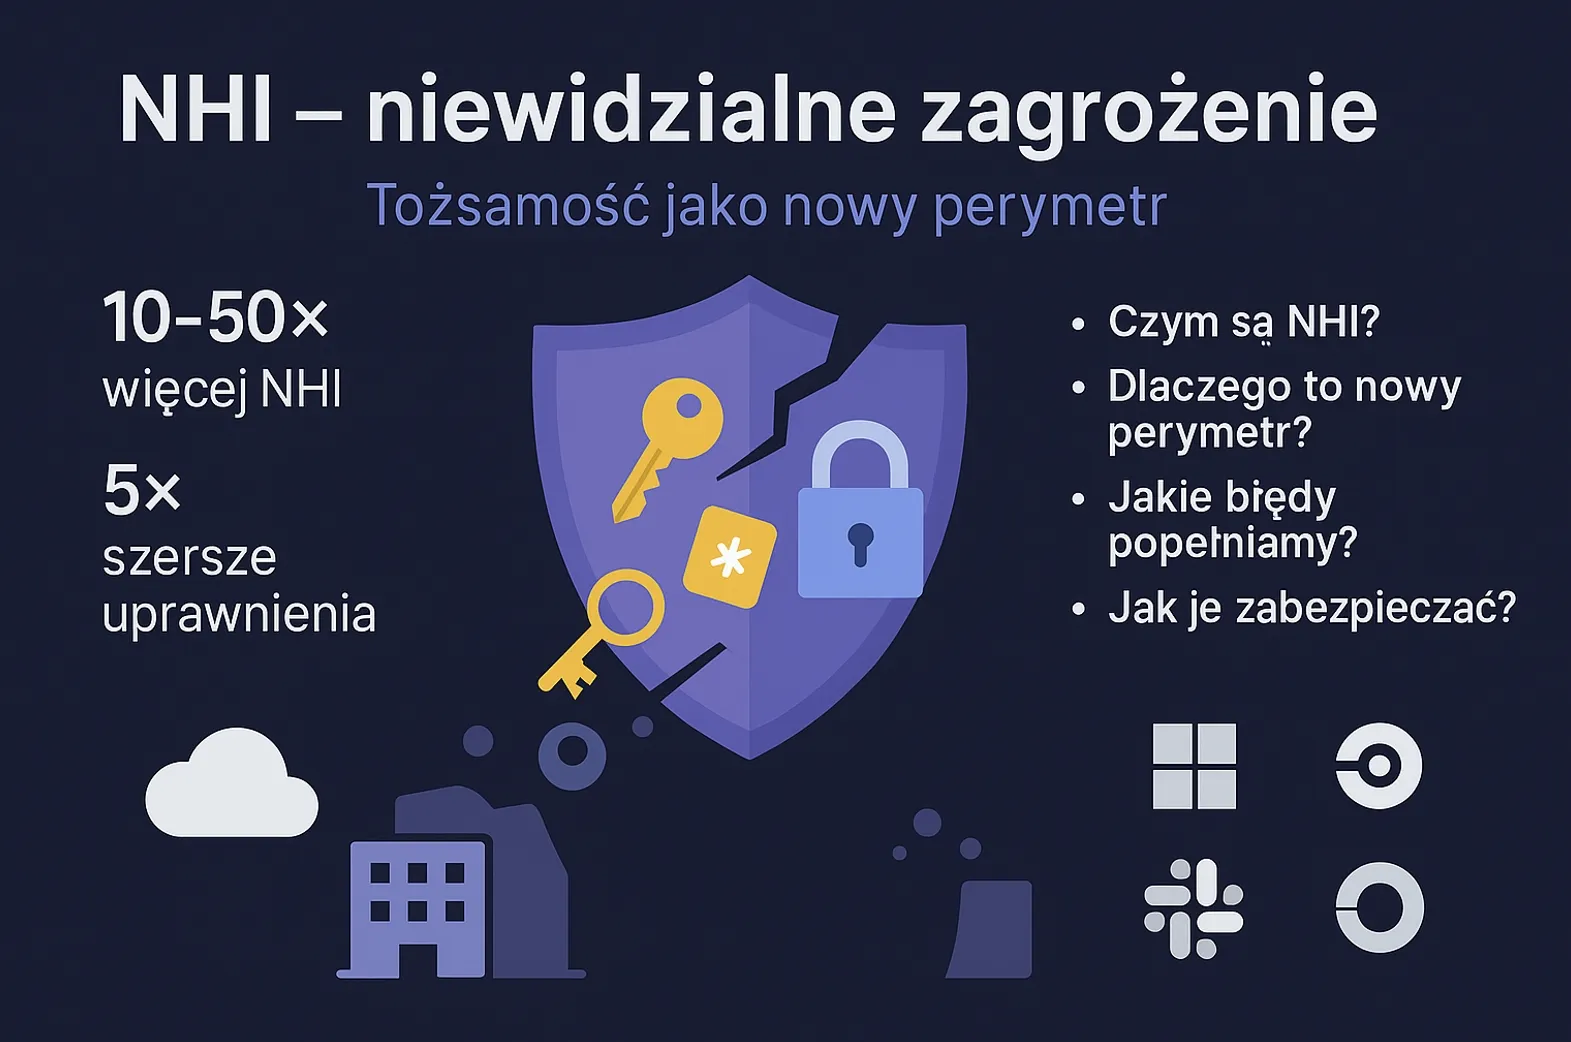
NHI – niewidzialne zagrożenie

Co zastąpi Microsoft Identity Managera? MIM odchodzi, a następcy nie ma

Co zastąpi Microsoft Identity Managera? MIM odchodzi, a następcy nie ma

Microsoft Identity Manager przez lata był jednym z tych systemów, które pracowały w tle i dopiero ich awaria uświadamiała, jak wiele procesów organizacji od nich zależy. Import użytkowników z HR, syn...
Analiza 12-letniej podatności w PostgreSQL. Luka umożliwia przejęcie bazy danych i serwera!

Analiza 12-letniej podatności w PostgreSQL. Luka umożliwia przejęcie bazy danych i serwera!

Wydania systemu PostgreSQL od 2014 roku zawierają poważną lukę w zabezpieczeniach, umożliwiającą atakującemu z niskimi uprawnieniami przejęcie kontroli nad bazami danych i serwerami – informuje Cyera, fir...
Rekordowy Patch Tuesday Microsoftu: prawie 1000 podatności i dwa aktywnie wykorzystywane zero-daye

Rekordowy Patch Tuesday Microsoftu: prawie 1000 podatności i dwa aktywnie wykorzystywane zero-daye

Za nami kolejny Patch Tuesday od Microsoftu i kolejny rekord. Wrześniowy zestaw comiesięcznych aktualizacji łata ponad 960 podatności, w tym ponad 100 sklasyfikowanych jako krytyczne. Sama liczba ocz...
AI w rękach hakera. Jak zaatakować inteligentnego agenta obsługi klienta?

AI w rękach hakera. Jak zaatakować inteligentnego agenta obsługi klienta?

Sztuczna inteligencja coraz częściej nie tylko odpowiada klientom, ale również czyta wiadomości e-mail, korzysta z baz wiedzy, wykonuje operacje na kontach i uruchamia narzędzia w imieniu użytkowników. To ogro...
FalconFlank. Gdy EDR sam staje się narzędziem do eskalacji uprawnień

FalconFlank. Gdy EDR sam staje się narzędziem do eskalacji uprawnień

Rozwiązania EDR mają zatrzymywać ataki, analizować podejrzane pliki i izolować zagrożenia. Trudno więc wyobrazić sobie bardziej niepokojący scenariusz niż taki, w którym jedna z funkcji bezpieczeństwa może zosta...
Service Principal zablokowany, ale token nadal żyje. Jak CAE odcina dostęp w Microsoft Entra ID?

Service Principal zablokowany, ale token nadal żyje. Jak CAE odcina dostęp w Microsoft Entra ID?

W przypadku przejęcia konta użytkownika administrator ma do dyspozycji kilka utartych schematów reakcji: może zablokować logowanie, zresetować poświadczenia albo unieważnić sesje. Z aplikacjami sytuacja...
Znowu oni! SonicWall ostrzega przed nowymi zero-dayami wykorzystywanymi w atakach!

Znowu oni! SonicWall ostrzega przed nowymi zero-dayami wykorzystywanymi w atakach!

SonicWall, opisywany przez nas wielokrotnie producent, wzywa użytkowników swojego gatwaya z serii SMA1000 oraz urządzenia SSL-VPN do załatania dwóch nowych luk zero-day, które zostały wykorzystane w prak...
TerminalFix – nowa odmiana ClickFix prowadzi do wieloetapowego ataku na systemy Windows

TerminalFix – nowa odmiana ClickFix prowadzi do wieloetapowego ataku na systemy Windows

Na Kapitanie wielokrotnie pisaliśmy już o technice ClickFix, w której użytkownik zostaje nakłoniony do samodzielnego uruchomienia złośliwego polecenia pod pozorem rozwiązania problemu lub wykonania dodatko...
Adobe Campaign Classic z krytycznymi lukami CVSS 10.0. Łatajcie!

Adobe Campaign Classic z krytycznymi lukami CVSS 10.0. Łatajcie!

Trzy podatności pozwalają na wykonanie dowolnego kodu. Zagrożone są lokalne instalacje Windows i Linux. W świecie bezpieczeństwa IT nie każda podatność wymaga natychmiastowego przerwania planowanego cyklu ak...
Trzy podatności CVSS 10.0 w ServiceNow

Trzy podatności CVSS 10.0 w ServiceNow

ServiceNow opublikował poprawki dla czterech poważnych podatności dotyczących swojej platformy AI Platform. Szczególną uwagę zwracają trzy błędy ocenione maksymalną możliwą wartością CVSS 10.0, które w...