Menu dostępności

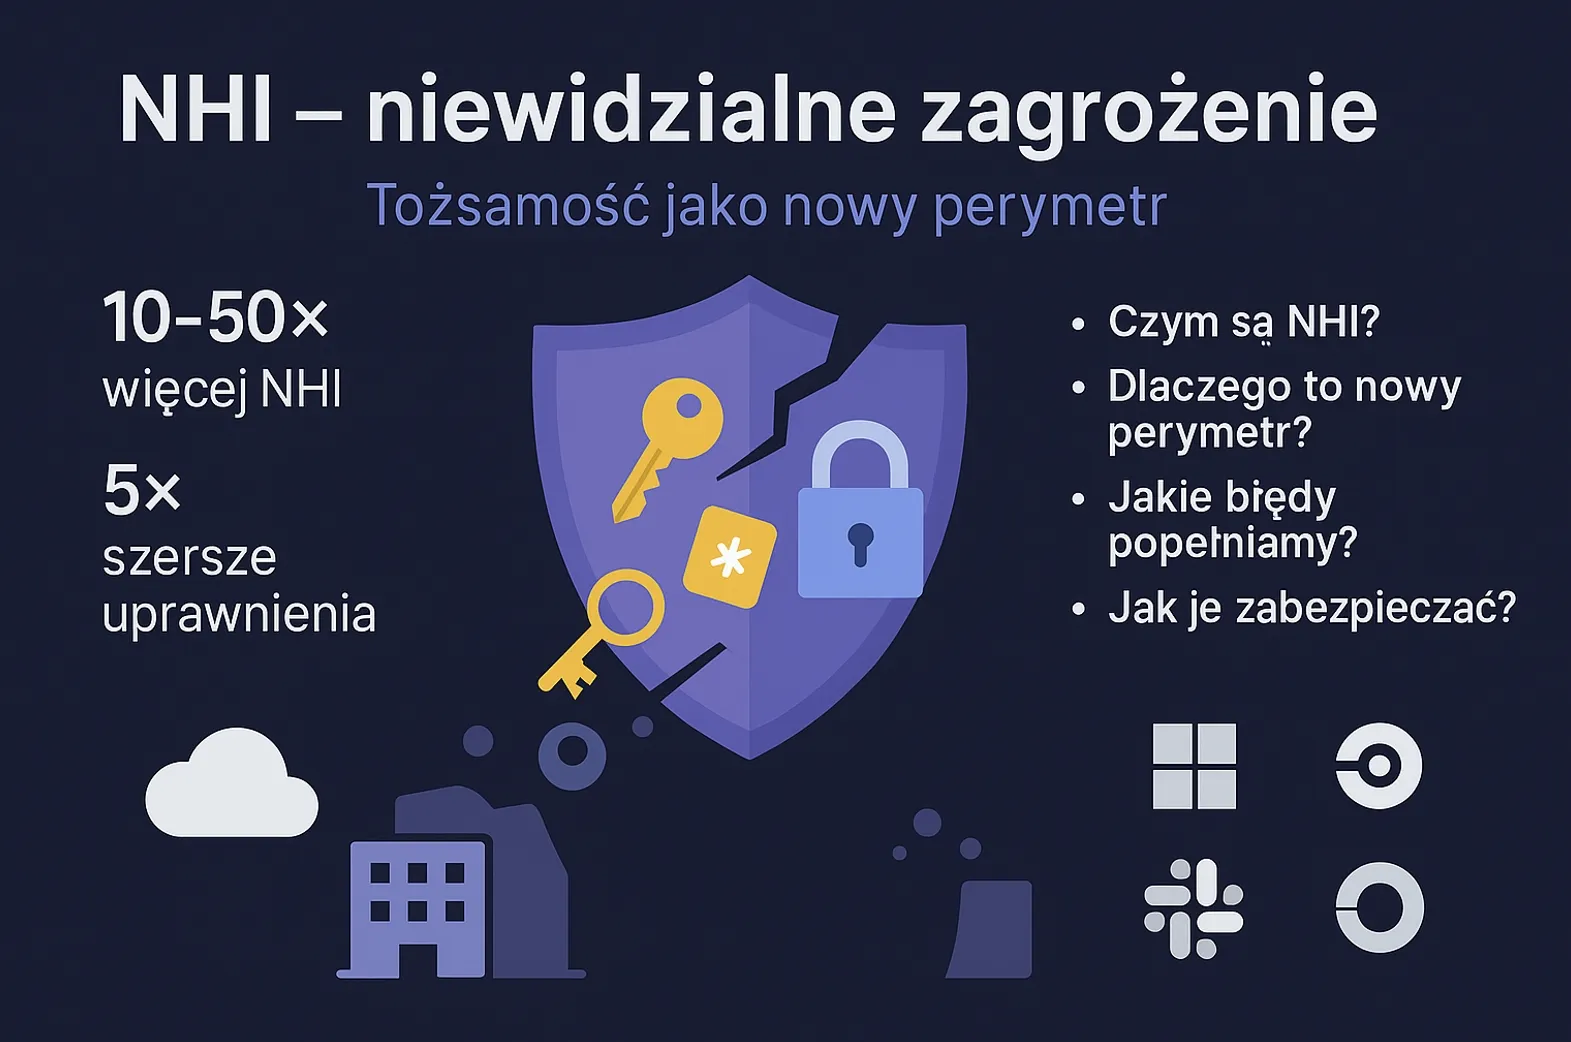
NHI – niewidzialne zagrożenie

Niniejszy artykuł otwiera serię poświęconą NHI – największemu niewidzialnemu zagrożeniu Twojej organizacji. W kolejnych tygodniach eksperci szczegółowo omówią kluczowe zagadnienia i odpowiedzą na pytania takie jak:

  • Czym są tak naprawdę Non-Human Identities i dlaczego w typowej firmie jest ich nawet 10–50 razy więcej niż kont użytkowników?
  • Dlaczego NHI to nowy perymetr bezpieczeństwa – i co to oznacza dla działów IT?
  • Jakie błędy popełniają firmy przy zarządzaniu NHI (np. czy hasła w kodzie to naprawdę duży problem)?
  • Dlaczego standardowe narzędzia IAM, PAM czy CSPM zawodzą w kontekście NHI (zwłaszcza w chmurze)?
  • Od czego zacząć porządkowanie i zabezpieczanie NHI – jak może wyglądać plan 30–60–90 dni dla CISO?
  • Jak właściwie chronić sekrety NHI (hasła, klucze API, tokeny) przed wyciekiem?
  • W jaki sposób monitorować aktywność NHI i wykrywać nadużycia (np. gdy człowiek podszywa się pod maszynę)?
  • Jakie wymagania stawiają w tym obszarze najnowsze regulacje (NIS2, DORA, RODO)?
  • Czy zarządzanie NHI można usprawnić w modelu usługi (NHI-as-a-Service) i jakie przynosi to korzyści?

Jak ograniczyć ważność sekretów aplikacji w Microsoft Entra ID

Jak ograniczyć ważność sekretów aplikacji w Microsoft Entra ID

Sekret aplikacji ważny przez dwa lata nie musi być akceptowany w Twojej organizacji. Microsoft Entra ID pozwala ograniczyć okres ważności nowych sekretów, a nawet zablokować ich dodawanie. Służą do tego z...
Protected Actions w Entra ID

Protected Actions w Entra ID

Wyobraźmy sobie, że administrator loguje się do Microsoft Entra ID, ma aktywną odpowiednią rolę i może zwyczajnie korzystać z centrum administracyjnego. Kiedy jednak próbuje zmodyfikować politykę Conditiona...
Dwa rodzaje dostępu, których użytkownik nie powinien mieć jednocześnie. Jak działa SoD w Microsoft Entra ID?

Dwa rodzaje dostępu, których użytkownik nie powinien mieć jednocześnie. Jak działa SoD w Microsoft Entra ID?

Użytkownik może mieć prawo do utworzenia nowego dostawcy w systemie finansowym. Ktoś inny może zatwierdzać płatności dla tego dostawcy. Problem zaczyna się, gdy obydwa uprawnienia trafiają do jednej os...
Co zastąpi Microsoft Identity Managera? MIM odchodzi, a następcy nie ma

Co zastąpi Microsoft Identity Managera? MIM odchodzi, a następcy nie ma

Microsoft Identity Manager przez lata był jednym z tych systemów, które pracowały w tle i dopiero ich awaria uświadamiała, jak wiele procesów organizacji od nich zależy. Import użytkowników z HR, syn...
Service Principal zablokowany, ale token nadal żyje. Jak CAE odcina dostęp w Microsoft Entra ID?

Service Principal zablokowany, ale token nadal żyje. Jak CAE odcina dostęp w Microsoft Entra ID?

W przypadku przejęcia konta użytkownika administrator ma do dyspozycji kilka utartych schematów reakcji: może zablokować logowanie, zresetować poświadczenia albo unieważnić sesje. Z aplikacjami sytuacja...
Czy decyzja o przyznaniu dostępu jest wydana na zawsze?

Czy decyzja o przyznaniu dostępu jest wydana na zawsze?

W pierwszej części naszej serii o historii zarządzania dostępem pisaliśmy, że LDAP uporządkował sposób przechowywania i wyszukiwania informacji o użytkownikach. W drugiej opowiedzieliśmy, jak Active Dir...
Historia zatacza kolejne koło. Kto lub co zarządza dostępem agenta AI?

Historia zatacza kolejne koło. Kto lub co zarządza dostępem agenta AI?

W poprzednich częściach tej serii opowiadaliśmy, jak zarządzanie tożsamością rozwijało się razem z firmową informatyką. LDAP uporządkował informacje o użytkownikach, Active Directory połączyło katalog z uwierz...
Kto i do czego powinien mieć dostęp? Od IDM do Identity Governance

Kto i do czego powinien mieć dostęp? Od IDM do Identity Governance

W poprzednich częściach tej serii pokazaliśmy, jak LDAP uporządkował przechowywanie informacji o użytkownikach, a Active Directory połączyło katalog z uwierzytelnianiem i zarządzaniem środowiskiem Windows. W...
Firmy wdrażają agentów szybciej, niż są w stanie ich zabezpieczyć

Firmy wdrażają agentów szybciej, niż są w stanie ich zabezpieczyć

Jeszcze dwa lata temu autonomiczni agenci AI byli przede wszystkim tematem laboratoriów badawczych i eksperymentów prowadzonych przez największe firmy technologiczne. Dziś stają się integralnym eleme...
Jak Active Directory zdominowało sieci firmowe

Jak Active Directory zdominowało sieci firmowe

W latach 90. Novell był w Polsce bardzo popularny, ale na komputerach użytkowników coraz częściej pojawiał się Windows. Microsoft miał już własny mechanizm domen w Windows NT, jednak jego możliwości były ograni...