Menu dostępności

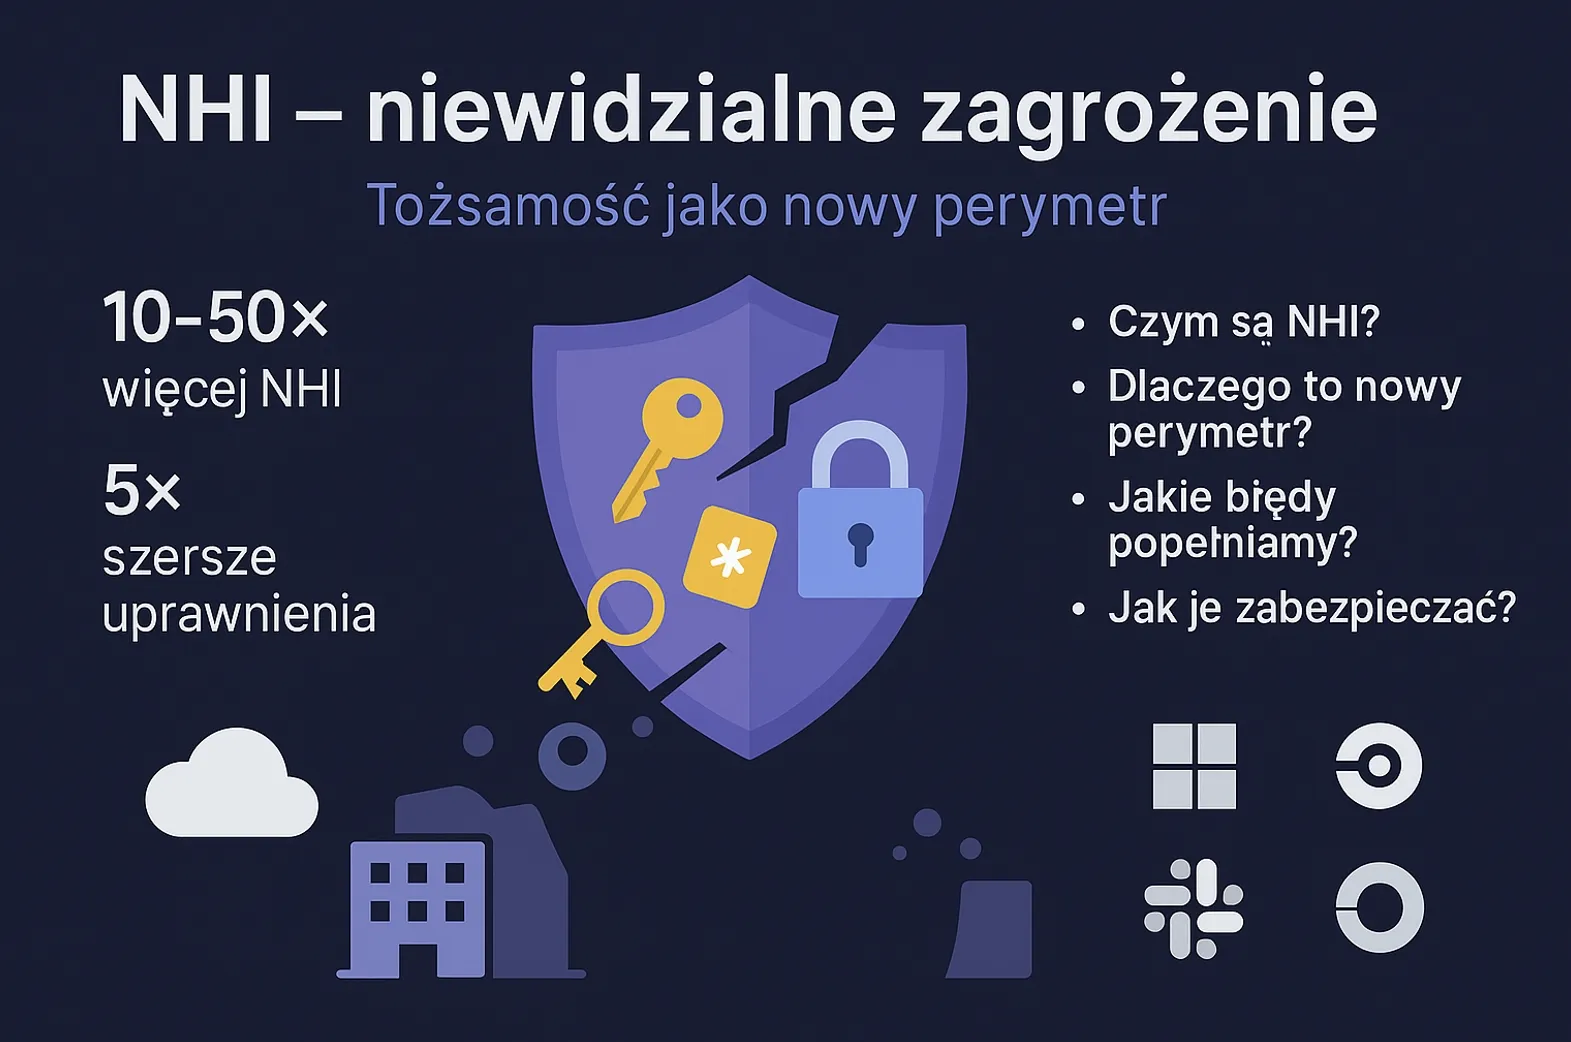
NHI – niewidzialne zagrożenie

Dlaczego LDAP ma ponad 30 lat, a nadal nie odchodzi na emeryturę?

Dlaczego LDAP ma ponad 30 lat, a nadal nie odchodzi na emeryturę?

Kto pamięta czasy Novell NetWare 3.12? W latach 90. był to w Polsce jeden z najpopularniejszych sieciowych systemów operacyjnych. Można go było spotkać w firmach, urzędach, szkołach, na uczelniach i w ośr...
Entra Connect może przestać synchronizować konta. Co trzeba zrobić przed 30 września 2026 roku?

Entra Connect może przestać synchronizować konta. Co trzeba zrobić przed 30 września 2026 roku?

O planowanym przechodzeniu z Microsoft Entra Connect Sync do Cloud Sync pisaliśmy już w artykule „Entra Connect Sync odchodzi w cień”. Istnieje jednak jeszcze inny termin, którego nie mogą przeoczyć organizac...
Microsoft zmienia zasady gry dla SSPR – sam numer telefonu w profilu użytkownika już nie wystarczy

Microsoft zmienia zasady gry dla SSPR – sam numer telefonu w profilu użytkownika już nie wystarczy

Self-Service Password Reset, czyli SSPR, od lat jest jednym z podstawowych mechanizmów samoobsługowych w Microsoft Entra ID, wcześniej znanym jako Azure Active Directory. Jego zadanie jest proste: po...
Microsoft Purview – czy światowy gigant właśnie zmienia podejście do bezpieczeństwa danych?

Microsoft Purview – czy światowy gigant właśnie zmienia podejście do bezpieczeństwa danych?

Microsoft Purview coraz mniej przypomina narzędzie używane wyłącznie do klasyfikacji danych, eDiscovery i klasycznego DLP. Producent wyraźnie przesuwa tę usługę w stronę centralnego miejsca, w którym...
Quest przejmuje Anetac, SailPoint – Entro. Co łączy te transakcje z non-human identities?

Quest przejmuje Anetac, SailPoint – Entro. Co łączy te transakcje z non-human identities?

W czerwcu 2026 roku doszło do dwóch transakcji w obszarze identity security. Quest Software poinformował o przejęciu Anetac, a SailPoint zakończył przejęcie Entro Security. Obie firmy pracują nad roz...
External MFA w Microsoft Entra ID – koniec Custom Controls

External MFA w Microsoft Entra ID – koniec Custom Controls

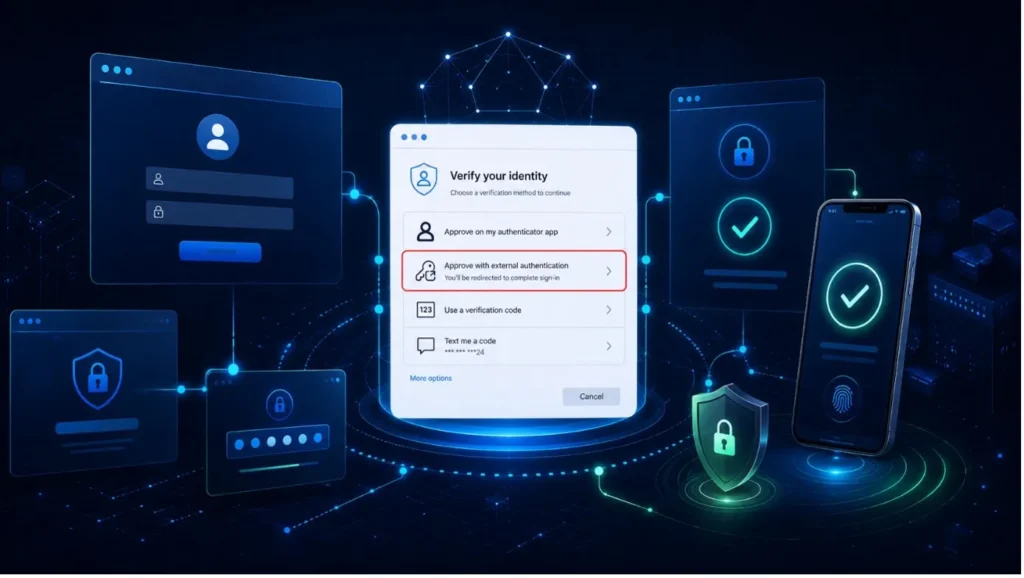
MFA, czyli uwierzytelnianie wieloskładnikowe, opiera się na prostej zasadzie: samo hasło nie wystarcza. Po wpisaniu loginu i hasła użytkownik musi jeszcze potwierdzić swoją tożsamość drugim składniki...
Entra Connect Sync odchodzi w cień

Entra Connect Sync odchodzi w cień

Przez lata Microsoft Entra Connect Sync był jednym z tych elementów infrastruktury, które po prostu miały działać. Stał gdzieś w środowisku lokalnym, synchronizował użytkowników, grupy i atrybuty z Active Di...
Microsoft Entra Connect blokuje hard match dla uprzywilejowanych kont

Microsoft Entra Connect blokuje hard match dla uprzywilejowanych kont

Microsoft wprowadza zmianę dotyczącą firm korzystających jednocześnie z lokalnego Active Directory i chmurowego Entra ID. Od 1 czerwca 2026 r. Entra ID blokuje hard match w sytuacji, gdy lokalne kont...
Account Discovery w Entra ID, czyli nie da się zarządzać dostępem, którego nie widać

Account Discovery w Entra ID, czyli nie da się zarządzać dostępem, którego nie widać

W zarządzaniu tożsamością i dostępem często koncentrujemy się na procesach: wnioskowaniu o uprawnienia, zatwierdzaniu, tworzeniu kont i nadawaniu im uprawnień, okresowych przeglądach oraz odbieraniu dostępu...
Shadow tenanty i chaos w Entra – Tenant Governance

Shadow tenanty i chaos w Entra – Tenant Governance

W świecie IAM dużo mówi się o phishing-resistant MFA czy agentach AI, ale w praktyce wiele organizacji nęka dużo bardziej przyziemny problem: nie wiedzą, ile naprawdę mają tenantów i kto nimi zarządza...