


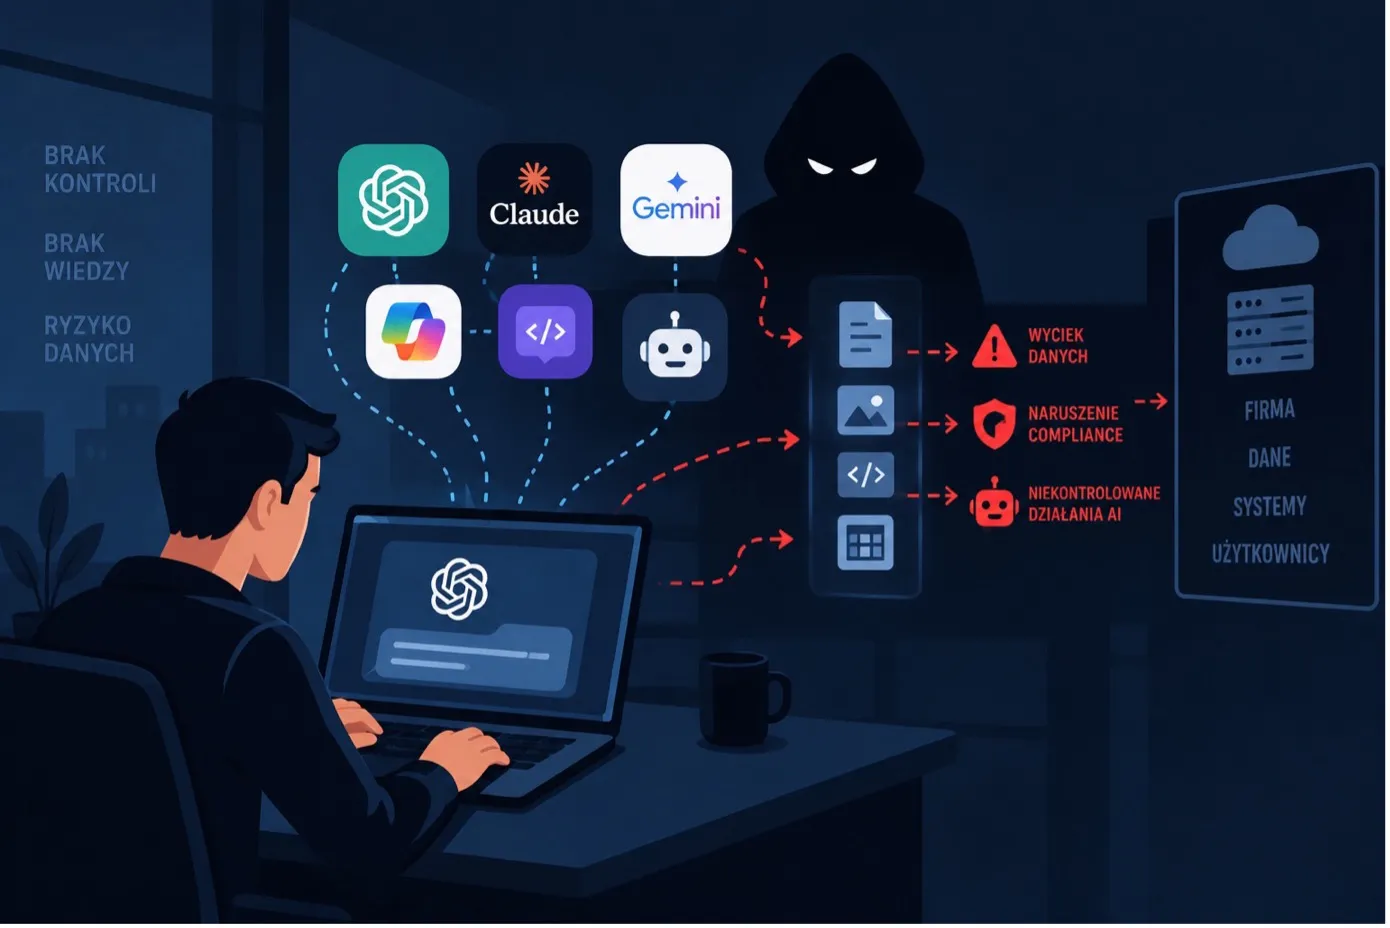
Status Shadow AI w firmach
Jeszcze niedawno „Shadow IT” oznaczało przede wszystkim prywatny Dropbox, niezatwierdzoną aplikację SaaS albo własny router podłączony do firmowej sieci. Dziś do tego zestawu dołączył znacznie bardziej dynamiczny problem – Shadow AI.
Pracownicy korzystają z ChatGPT, Claude, Gemini, narzędzi do generowania kodu czy wyspecjalizowanych usług AI bez wiedzy działu IT i bezpieczeństwa. Często nie robią tego ze złej woli. Po prostu znajdują narzędzie, które pozwala szybciej przygotować raport, przeanalizować dane albo napisać fragment kodu, i zaczynają go używać.
Z punktu widzenia bezpieczeństwa problem pojawia się dopiero wtedy, gdy do takiej usługi trafiają informacje firmowe. Microsoft definiuje Shadow AI właśnie jako korzystanie z narzędzi AI bez wiedzy, zatwierdzenia lub nadzoru organizacji, wskazując przede wszystkim na ryzyko wycieku danych, problemów compliance i niekontrolowanych działań wykonywanych przez sztuczną inteligencję.
Największy problem? Firma często nawet nie wie, ile AI jest używane
W przypadku klasycznego Shadow IT odkrycie nowej aplikacji jest stosunkowo proste. Można znaleźć nieznaną usługę w logach proxy, DNS albo CASB i sprawdzić, do czego służy.
Z AI jest trudniej, ponieważ jedna organizacja może korzystać jednocześnie z dziesiątek modeli i aplikacji. Użytkownik może mieć firmowego Copilota, prywatne konto ChatGPT, lokalnego Ollama, rozszerzenie AI w przeglądarce, narzędzie do transkrypcji spotkań i jeszcze osobnego agenta do programowania.
Co więcej, AI może być ukryte wewnątrz innych aplikacji. Użytkownik nie musi świadomie otwierać serwisu AI – funkcja generowania tekstu, podsumowywania dokumentu czy analizy kodu może komunikować się z zewnętrznym modelem w tle. W odpowiedzi Microsoft rozwija Shadow AI Discovery w ramach Entra Global Secure Access. Mechanizm ten analizuje ruch sieciowy i identyfikuje używane aplikacje generatywnej AI, API dostawców modeli oraz serwery SaaS korzystające z MCP. Administrator może dzięki niemu sprawdzić, którzy użytkownicy korzystają z konkretnych usług, jak często to robią i ile danych przesyłają.
Problem zaczyna się, gdy do prompta trafiają dane firmowe
Najbardziej oczywistym scenariuszem jest kopiowanie poufnych informacji do modelu.
Pracownik dostaje błąd w aplikacji i wkleja fragment kodu do ChatGPT. Ktoś inny wrzuca do AI treść umowy, aby szybciej znaleźć ryzykowne zapisy. Jeszcze inna osoba przesyła arkusz z danymi klientów, ponieważ model „ładniej” przygotuje z niego raport.
Technicznie każdy z tych przypadków może wyglądać zupełnie normalnie. Problem polega na tym, że organizacja traci kontrolę nad tym, gdzie znajdują się dane i jak są przetwarzane.
Microsoft wskazuje, że Shadow AI może prowadzić do wycieku informacji, naruszeń wymagań regulacyjnych oraz problemów reputacyjnych. Z kolei dane Netskope pokazują, że skala nie jest marginalna – w 2026 roku liczba wykrywanych incydentów związanych z wysyłaniem wrażliwych danych do aplikacji generatywnej AI wzrosła, a średnia organizacja obserwowała około 223 takie incydenty miesięcznie.
Najczęściej zagrożone są przy tym dane, które użytkownicy chcą konsultować z AI – kod źródłowy, dane klientów, dokumenty wewnętrzne, informacje objęte regulacjami oraz własność intelektualna.
„Mamy firmowego Copilota” nie rozwiązuje problemu
Jednym z największych błędów jest założenie, że wdrożenie jednej zatwierdzonej usługi AI automatycznie eliminuje Shadow AI. W praktyce użytkownik może korzystać z firmowego narzędzia w jednym zadaniu, a chwilę później otworzyć prywatne konto w innym serwisie, ponieważ oferuje ono inny model, lepszą funkcję albo po prostu działa szybciej.
Raport Netskope wskazuje, że obecnie 56 proc. użytkowników AI korzysta wyłącznie z aplikacji zarządzanych przez organizację, 14 proc. używa zarówno aplikacji firmowych, jak i prywatnych, a 30 proc. korzysta wyłącznie z prywatnych usług AI. Oznacza to, że prywatne i niezarządzane wykorzystanie AI nadal stanowi znaczącą część aktywności.
Wniosek jest prosty: samo udostępnienie pracownikom zatwierdzonego narzędzia nie wystarczy. Trzeba również wiedzieć, co dzieje się poza nim.
Shadow AI przestaje oznaczać tylko chatboty
Najciekawsza zmiana zachodzi właśnie teraz. Shadow AI coraz rzadziej oznacza tylko pracownika rozmawiającego z ChatGPT.
Do organizacji wchodzą AI agents, lokalne modele i narzędzia wykorzystujące Model Context Protocol (MCP). Agent może mieć możliwość odczytywania plików, wywoływania API, przeglądania repozytoriów, wysyłania wiadomości czy modyfikowania danych.
To fundamentalnie zmienia profil ryzyka.
Chatbot czeka na pytanie użytkownika. Agent może wykonać serię działań praktycznie autonomicznie. Jeżeli taki agent działa poza kontrolą organizacji, problemem nie jest już tylko to, jakie dane użytkownik wkleił do prompta. Problemem staje się to, co agent może zrobić samodzielnie.
Microsoft wprowadził już funkcję AI Agent Discovery w Global Secure Access, która ma wykrywać zarówno zarządzanych, jak i niezarządzanych agentów, a następnie przypisywać ich aktywność do użytkownika, urządzenia i procesu, który ją zainicjował. Rozwiązanie znajduje się obecnie w publicznym preview.
Jak wykryć Shadow AI?
Pierwszym krokiem nie powinno być blokowanie wszystkiego. Najpierw trzeba odpowiedzieć na podstawowe pytanie – jakie narzędzia AI są faktycznie używane w organizacji?
Microsoft proponuje podejście oparte na analizie ruchu sieciowego. Global Secure Access może identyfikować dostęp do znanych aplikacji generatywnej AI, API dostawców modeli oraz SaaS MCP. Informacje są następnie wzbogacane o dane z katalogu Microsoft Defender for Cloud Apps, w tym ocenę ryzyka usługi pod kątem bezpieczeństwa, compliance i aspektów prawnych.
Jeszcze głębszy poziom daje Generative AI Insights, który wykorzystuje inspekcję TLS i deep packet inspection do rejestrowania promptów oraz operacji MCP. Dzięki temu można przejść od pytania „Czy pracownik korzysta z AI?” do znacznie ważniejszego: „Co wysyła i jakie działania wykonuje?”.
W praktyce warto korelować te dane z informacjami o użytkowniku, urządzeniu oraz tożsamości. Nietypowy transfer dużych ilości danych do usługi AI, korzystanie z prywatnego konta przez osobę pracującą z wrażliwymi informacjami albo połączenie z niezatwierdzonym serwerem MCP powinny być traktowane jako zdarzenia wymagające dalszej analizy. Microsoft wskazuje również takie źródła jak NetworkAccessGenerativeAIInsights, NetworkAccessTraffic oraz – przy ocenie ryzyka użytkownika – SigninLogs.
Nie blokuj AI. Zbuduj dla niego zasady
Całkowity zakaz korzystania z AI jest kuszącym rozwiązaniem, ale w praktyce może przynieść odwrotny efekt.
Pracownicy nadal będą chcieli korzystać z modeli. Jeżeli organizacja zablokuje wszystkie usługi bez przygotowania alternatywy, użytkownicy mogą zacząć obchodzić zabezpieczenia, korzystać z prywatnych urządzeń lub przenosić dane poza firmową infrastrukturę.
Znacznie rozsądniejsze jest podejście oparte na allowliście i guardrailach. Organizacja powinna określić, jakie usługi są zatwierdzone, jakie rodzaje danych mogą być do nich przesyłane i w jakich sytuacjach dostęp powinien być blokowany.
Microsoft w swoim modelu ochrony Shadow AI rozdziela kilka etapów: najpierw identyfikację używanych usług, następnie blokowanie niezatwierdzonych aplikacji, a wreszcie ochronę danych wysyłanych do tych usług AI, które są oficjalnie zatwierdzone.
To ważne, ponieważ nawet zatwierdzony model może stać się drogą wycieku, jeśli użytkownik prześle mu dane, których nie powinien przesyłać.
Podsumowanie
Shadow AI jest dzisiaj często przedstawiane jako problem związany z pracownikami korzystającymi z prywatnych chatbotów. To jednak dopiero pierwsza faza.
Kiedy AI zaczyna działać jako agent, czytać dane z firmowych systemów i wykonywać działania bez bezpośredniego udziału człowieka, klasyczne modele kontroli dostępu zaczynają być niewystarczające. Organizacja musi wiedzieć nie tylko, kto korzysta z AI, ale również jaki agent działa, do jakich danych ma dostęp, z jakimi usługami się komunikuje i jakie operacje wykonuje. I właśnie dlatego Shadow AI może bardzo szybko przekształcić się z problemu DLP w problem architektoniczny.
Shadow AI nie jest chwilową modą ani problemem ograniczonym do kilku pracowników korzystających z prywatnego ChatGPT. To naturalny efekt gwałtownego rozwoju AI i sytuacji, w której nowe narzędzia pojawiają się znacznie szybciej, niż organizacje są w stanie je formalnie zatwierdzać.
Największym błędem jest próba walki z tym zjawiskiem wyłącznie poprzez blokowanie stron internetowych. Znacznie ważniejsze jest uzyskanie widoczności – wiedza o tym, jakie AI jest używane, kto z niego korzysta, ile danych przesyła i jakie uprawnienia posiada.
Popularne

CVE-2026-18963: krytyczny błąd w Keycloak pozwala ominąć weryfikację resetu hasła

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Czy Wi-Fi może służyć jako radar i rozpoznawać ludzi przez ściany?!

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

