Menu dostępności

attack

Hakerzy mogą wykorzystać RDP do wzmacniania ataków DDoS

Hakerzy mogą wykorzystać RDP do wzmacniania ataków DDoS

Nowe badania oraz raport wydany przez NetScout wykazały, że cyberprzestępcy mogą wykorzystywać protokół Microsoft Remote Desktop (RDP) jako potężne narzędzie do wzmacniania ataków DDoS. Atakujący mogą naduży...
Włamanie do Departamentu Skarbu USA

Włamanie do Departamentu Skarbu USA

13 grudnia zaczęły się stopniowo pojawiać we wszystkich ważniejszych mediach informacje, że hakerzy włamali się do sieci agencji federalnych, w tym Departamentu Skarbu i Handlu, Przedstawiciele rządu U...
Sieciowy atak NTLM Relay na usługę SMB umożliwiający kradzież loginów i haseł

Sieciowy atak NTLM Relay na usługę SMB umożliwiający kradzież loginów i haseł

W dzisiejszym artykule pokażemy sposób na przechwycenie loginów i skrótów haseł użytkowników z systemu operacyjnego Microsoft Windows (w różnych wersjach)! W Świecie Cybersecurity istnieje wiele meto...
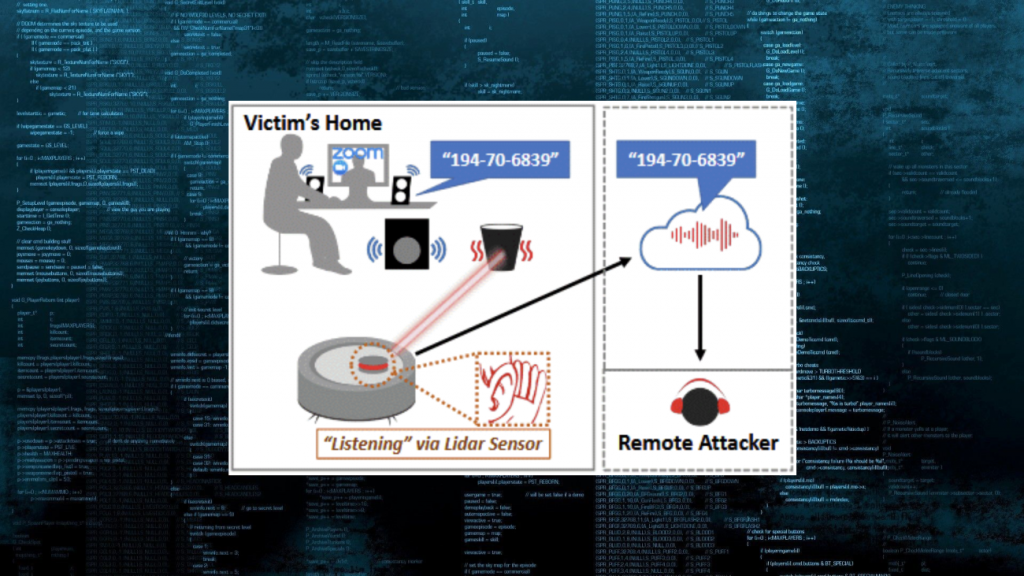
Nietypowy atak pozwala przekształcić autonomiczny odkurzacz w mikrofon do podsłuchu!

Nietypowy atak pozwala przekształcić autonomiczny odkurzacz w mikrofon do podsłuchu!

Ataki cybernetyczne ewoluują tak szybko jak cała otaczająca nas technologia. Metody włamań dostosowują się do urządzeń oraz do użytkowników, a także wykorzystują nowe luki, nowe protokoły czy nowe meto...
Nowa metoda na poznanie haseł lokalnych użytkowników Windows oraz administratorów?

Nowa metoda na poznanie haseł lokalnych użytkowników Windows oraz administratorów?

Hasła użytkowników, w szczególności administratorów są jak klucze do królestwa, a po ich zdobyciu zawsze jest co robić :). O metodach pozyskania takich haseł dużo pisaliśmy na Kapitanie Hack’u. Możesz te inf...
SAD DNS – nowa technika ataku umożliwiającą zatruwanie pamięci podręcznej DNS

SAD DNS – nowa technika ataku umożliwiającą zatruwanie pamięci podręcznej DNS

Naukowcy z Uniwersytetu Kalifornijskiego i Uniwersytetu Tsinghua odkryli serię krytycznych luk w zabezpieczeniach, które mogą prowadzić do ataków zatruwania pamięci podręcznej DNS („zanieczyszczania wpisów D...
Uważajcie na ten atak phishingowy. Przejmuje skrzynki pocztowe użytkowników Office 365!

Uważajcie na ten atak phishingowy. Przejmuje skrzynki pocztowe użytkowników Office 365!

Wczoraj w Internecie pojawił się ciekawy atak phishingowy na użytkowników Office 365 (Microsoft 365). Nie jest on blokowany przez filtry antyspamowe i może prowadzić do przejęcia dostępu do konta użytkow...
Atak ransomware na inteligentne ekspresy do kawy

Atak ransomware na inteligentne ekspresy do kawy

Ponieważ dzisiaj piątek, piątunio, czyli wielkimi krokami zbliża się weekend, postanowiliśmy napisać o czymś bardziej luźnym, związanym z hakowaniem ekspresów do kawy! Przed przeczytaniem artykułu p...
FBI wydało ostrzeżenie o nowych rodzajach ataków DDoS

FBI wydało ostrzeżenie o nowych rodzajach ataków DDoS

Kilka dni temu FBI wydało ostrzeżenie o wykryciu nowych protokołów sieciowych, które zostały wykorzystane w ostatnim czasie do przeprowadzenie rozproszonych ataków sieciowych typu „odmowa usługi”, czyli popul...
Atak BadPower niszczy urządzenia przez zhackowane ładowarki fast-charge

Atak BadPower niszczy urządzenia przez zhackowane ładowarki fast-charge

Dzięki chińskim badaczom bezpieczeństwa okazało się, że atakujący są w stanie zmodyfikować firmware ładowarek USB fast-charge, tak aby dostarczyć do urządzenia większe niż dopuszczalne napięcie i sk...