Menu dostępności

attack

Emotet rozprzestrzenia się poprzez sieci Wi-Fi

Emotet rozprzestrzenia się poprzez sieci Wi-Fi

Uwaga użytkownicy firmowych oraz prywatnych sieci Wi-fi! Właśnie odkryto najnowszą odmianę Emotet’a, który stosuje nową taktykę i typ ataku Brute Force do infekowania złośliwym oprogramowaniem komputerów...
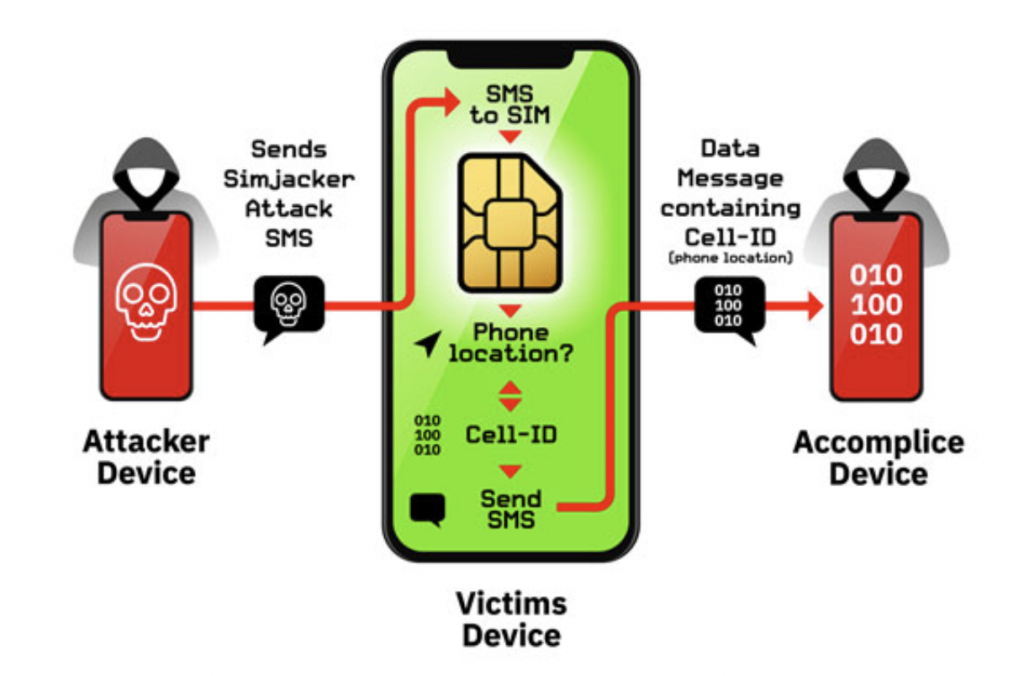
Podatność w kartach SIM pozwalająca na przejęcie telefonu tylko poprzez wysłanie SMS

Podatność w kartach SIM pozwalająca na przejęcie telefonu tylko poprzez wysłanie SMS

Szpiegowanie telefonów komórkowych, podsłuchiwanie naszych rozmów, zdalne czytanie SMS-ów, odkrywanie lokalizacji, to gorący temat ostatnich kilku lat. Postanowiliśmy nie być gorsi i opisać słabość...
Najciekawsze fakty i statystyki ze świata cyberbezpieczeństwa – rok 2019

Najciekawsze fakty i statystyki ze świata cyberbezpieczeństwa – rok 2019

Rok 2019 dobiega końca. Nadszedł czas podsumowań. W bieżącym roku, odnosimy takie wrażenie, cyberbezpieczeństwo było jeszcze bardziej na topie niż w ubiegłych latach. Pozwoliliśmy sobie wybrać i przedstaw...
Atak na użytkowników w sieci lokalnej poprzez sfałszowanie komunikacji LLMNR i NBT-NS. Przykład i porady.

Atak na użytkowników w sieci lokalnej poprzez sfałszowanie komunikacji LLMNR i NBT-NS. Przykład i porady.

W tym artykule przedstawimy ciekawy atak Man-in-the-middle (atak pośredniczący) służący do przejmowania poświadczeń użytkowników. Wciąż popularny i wykonywany w niezabezpieczonej sieci korporacyjnej wykorzystu...
Ciekawa metoda na wykonanie ruchu bocznego i atakowanie komputerów w sieci – na przykładzie bezplikowego narzędzia SCShell i DNS-Shell

Ciekawa metoda na wykonanie ruchu bocznego i atakowanie komputerów w sieci – na przykładzie bezplikowego narzędzia SCShell i DNS-Shell

W dzisiejszym artykule opiszemy nową, ciekawą metodę, za pomocą której można wykonać ruch boczny w środowisku Windows i odpalić na zdalnym komputerze ładunek (payload) podczepiając się pod istniejącą...
PING – jaką role pełni w cyberatakach?

PING – jaką role pełni w cyberatakach?

Wiele osób nie zdaje sobie sprawy jak istotny z punktu widzenia bezpieczeństwa jest protokół ICMP. O jego strukturze, zawartości pakietów oraz jednym z ataków za pomocą tunelowania pisaliśmy już w ar...
Przejęcie kontroli nad domeną Active Directory za pomocą usługi serwera wydruku

Przejęcie kontroli nad domeną Active Directory za pomocą usługi serwera wydruku

W tym artykule zademonstrujemy ciekawy sposób na przejęcie kontroli nad Active Directory, wykorzystując do tego tylko jeden serwer z włączoną funkcją nieograniczonej delegacji Kerberos oraz serwer, na kt...
Przejęcie domeny Active Directory za pomocą delegacji Kerberos

Przejęcie domeny Active Directory za pomocą delegacji Kerberos

W tym artykule opiszemy jedno z potencjalnych ryzyk związanych ze źle skonfigurowanymi usługami delegowania Kerberos lub użytkownikami w Active Directory oraz pokażemy jak w niezabezpieczonym środowisku możem...
Zero day w Notatniku pozwalający na wywołanie dowolnego kodu.

Zero day w Notatniku pozwalający na wywołanie dowolnego kodu.

Ostatnio firma Microsoft ma wyjątkowego pecha. Właśnie pojawił się kolejny exploit zero-day, tym razem wykorzystujący lukę w słynnej aplikacji Notatnik (notepad). Wczoraj pisaliśmy i testowaliśmy jeden z p...
Najnowsze zero-day’e dla Windows 10/2016/2019 umożliwiające eskalację uprawnień!

Najnowsze zero-day’e dla Windows 10/2016/2019 umożliwiające eskalację uprawnień!

Niedawno opublikowaliśmy informację o niewykrywanej do tej pory przez oprogramowanie antywirusowe podatności w MS Excel wykorzystującej historyczną wersję makra 4.0 z 1992 roku. W tym artykule skupi...