
Menu dostępności

crowdstrike

Nightmare Eclipse nie zwalnia. Kolejne exploity trafiają na GitHuba

Nightmare Eclipse nie zwalnia. Kolejne exploity trafiają na GitHuba

Na Kapitanie postać badacza działającego pod pseudonimem Nightmare Eclipse pojawia się ostatnio stosunkowo często. Dotychczas kojarzony głównie z exploitami celującymi w Microsoft Defender, takimi jak Rog...
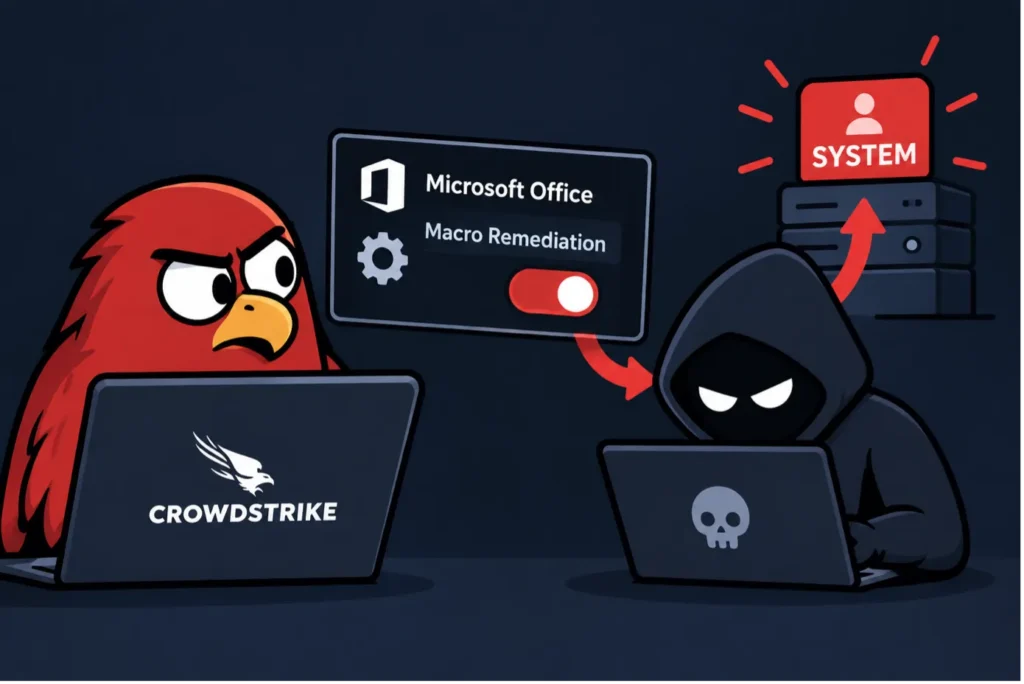
FalconFlank. Gdy EDR sam staje się narzędziem do eskalacji uprawnień

FalconFlank. Gdy EDR sam staje się narzędziem do eskalacji uprawnień

Rozwiązania EDR mają zatrzymywać ataki, analizować podejrzane pliki i izolować zagrożenia. Trudno więc wyobrazić sobie bardziej niepokojący scenariusz niż taki, w którym jedna z funkcji bezpieczeństwa może zosta...
Co chce zmienić Microsoft po globalnej awarii CrowdStrike?

Co chce zmienić Microsoft po globalnej awarii CrowdStrike?

W świetle lipcowej awarii CrowdStrike Microsoft planuje opracować więcej funkcjonalności bezpieczeństwa, które będą działać poza trybem jądra systemu. Wiemy to z posta na blogu Windows Experience, opublikowa...
Jak katastrofa informatyczna spowodowana przez CrowdStrike stała się rajem dla hakerów? Co robić i na co uważać w takiej sytuacji?

Jak katastrofa informatyczna spowodowana przez CrowdStrike stała się rajem dla hakerów? Co robić i na co uważać w takiej sytuacji?

Awaria technologiczna to nie tylko poważny problem do rozwiązania dla środowisk IT, lecz także raj dla hakerów. W dzisiejszym artykule opisujemy, jak można było ją wykorzystać w celu dokonania jeszcze...

