


Nightmare Eclipse nie zwalnia. Kolejne exploity trafiają na GitHuba
Na Kapitanie postać badacza działającego pod pseudonimem Nightmare Eclipse pojawia się ostatnio stosunkowo często. Dotychczas kojarzony głównie z exploitami celującymi w Microsoft Defender, takimi jak RoguePlanet oraz ShieldBreak, w ostatnim czasie wyraźnie rozszerzył zakres swoich publikacji. Niedawno opisywaliśmy FalconFlank, wymierzony w CrowdStrike Falcon. W międzyczasie pojawiły się kolejne PoC, dotyczące Kaspersky’ego, Avastu i Nvidii, a ostatnio także ShieldCrash, związany z Microsoft Defenderem.
MSNightmare na GitHubie
Tempo publikacji dobrze widać po samym profilu MSNightmare na GitHubie. W stosunkowo krótkim czasie pojawiły się tam HardBreacher, GreenSection, PrettyPrague, FalconFlank i ShieldCrash.
Większość publicznych PoC została napisana w C lub C++, co pasuje do charakteru prowadzonych badań. Autor często porusza się blisko niskopoziomowych mechanizmów Windows, operacji na plikach, pamięci czy komponentów działających z wysokimi uprawnieniami. FalconFlank jest dobrym przykładem takiego podejścia. Wykorzystuje zachowanie mechanizmu naprawczego CrowdStrike Falcon do eskalacji uprawnień.
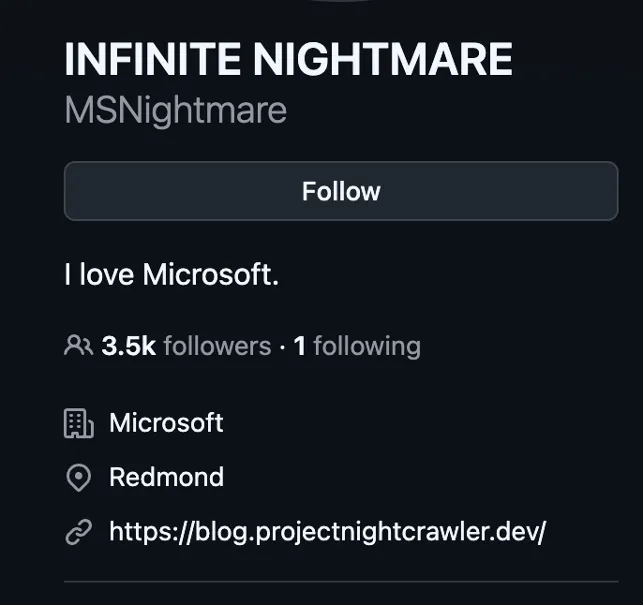
Sam profil również jest utrzymany w charakterystycznym stylu. Nightmare Eclipse występuje jako INFINITE NIGHTMARE, jako organizację wskazuje Microsoft, lokalizację ustawił na Redmond, a opis ograniczył do krótkiego „I love Microsoft”. Przy liczbie publikowanych exploitów dotyczących Defendera trudno nie odczytać tego jako elementu ironicznego wizerunku autora.
Blog, który sporo wyjaśnia
GitHub to tylko część jego aktywności. Nightmare Eclipse prowadzi również blog Project Nightcrawler, na którym obok wpisów technicznych pojawiają się bardzo luźne i często sarkastyczne komentarze dotyczące pracy nad kolejnymi PoC, a także relacji z Microsoftem.
Szczególnie interesujący w kontekście ostatnich wydarzeń jest wpis z połowy sierpnia. Badacz twierdzi w nim, że Microsoft przestał komunikować się z nim w sprawie zgłoszeń i wprost zapowiada, że w okresie pomiędzy kolejnymi wydaniami Patch Tuesday może zacząć publikować błędy dotyczące innych producentów.
Kilka tygodni później na jego GitHubie faktycznie pojawiły się exploity dotyczące Kaspersky’ego, Nvidii, Avastu oraz CrowdStrike.
Blog dobrze pokazuje też jego styl. Jeden z lipcowych wpisów sprowadza się właściwie do jednego zdania:
„COMPUTTTEEEEERRRR, MAKE THOSE PROOF OF CONCEPTS WORK AND MY LIFE IS YOUUUURRRSSS”.
W połączeniu z sarkastycznym profilem na GitHubie daje to dość charakterystyczny sposób komunikacji, daleki od typowych, formalnych publikacji badaczy bezpieczeństwa.
Nie tylko Microsoft
Pod koniec sierpnia Nightmare Eclipse zaczął wyraźnie wychodzić poza produkty Microsoftu. Jednym z pierwszych przykładów był HardBreacher dotyczący Kaspersky Endpoint Security. Problem umożliwiał lokalną eskalację uprawnień i został później potwierdzony przez producenta, który przygotował poprawkę.
Niedługo później pojawił się PrettyPrague dla Avast Antivirus. Tym razem PoC wykorzystywał problem w sandboxie produktu i pozwalał między innymi na odczyt bazy SAM oraz uruchomienie powłoki z uprawnieniami SYSTEM. Gen Digital również potwierdził podatność i udostępnił poprawione wersje produktu.
W podobnym czasie opublikowany został także GreenSection dotyczący Nvidii, jednak ten przypadek wygląda nieco inaczej. Publiczny PoC pokazuje przede wszystkim problem z pamięcią współdzieloną i możliwość doprowadzenia do awarii procesu, a nie potwierdzoną eskalację uprawnień. Nie wszystkie publikacje Nightmare Eclipse mają taki sam wpływ i nie każdy PoC należy automatycznie traktować jako pełny exploit prowadzący do uzyskania uprawnień SYSTEM.
Powrót do Defendera
Po krótkiej serii publikacji dotyczących innych producentów Nightmare Eclipse wrócił do Microsoft Defender z ShieldCrash.
Według autora exploit jest kolejną drogą związaną z wcześniejszym ShieldBreak i pozwala na odczyt plików w kontekście SYSTEM na systemach Windows z zainstalowanymi wrześniowymi aktualizacjami bezpieczeństwa.
Powstaje więc już charakterystyczny ciąg:
RoguePlanet → ShieldBreak → ShieldCrash
Nie są to trzy identyczne exploity, ale wszystkie pokazują konsekwentne zainteresowanie uprzywilejowanymi mechanizmami Defendera.
Podsumowanie
W ciągu kilku tygodni na GitHubie Nightmare Eclipse pojawiła się seria nowych PoC dotyczących produktów kilku dużych producentów. Część problemów została już potwierdzona i poprawiona, inne nadal mają mniej jednoznaczny status.
Najbardziej jednak uwagę zwraca tempo. Jeszcze kilka miesięcy temu Nightmare Eclipse kojarzył się przede wszystkim z Microsoft Defender. Teraz jego publiczne repozytoria obejmują również producentów takich jak Kaspersky, Avast, CrowdStrike i Nvidia.
Biorąc pod uwagę wcześniejsze zapowiedzi z bloga oraz częstotliwość kolejnych publikacji, trudno uznać to za przypadkową zmianę kierunku. Jeżeli obecne tempo się utrzyma, w najbliższych tygodniach możemy spodziewać się kolejnych PoC dotyczących podatności w produktach bezpieczeństwa.
Popularne

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

CVE-2026-18963: krytyczny błąd w Keycloak pozwala ominąć weryfikację resetu hasła

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Czy Wi-Fi może służyć jako radar i rozpoznawać ludzi przez ściany?!

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

