


Kolejny atak na LastPass i wyciek danych klientów. Haker włamał się, wykorzystując poświadczenia osoby z DevOps
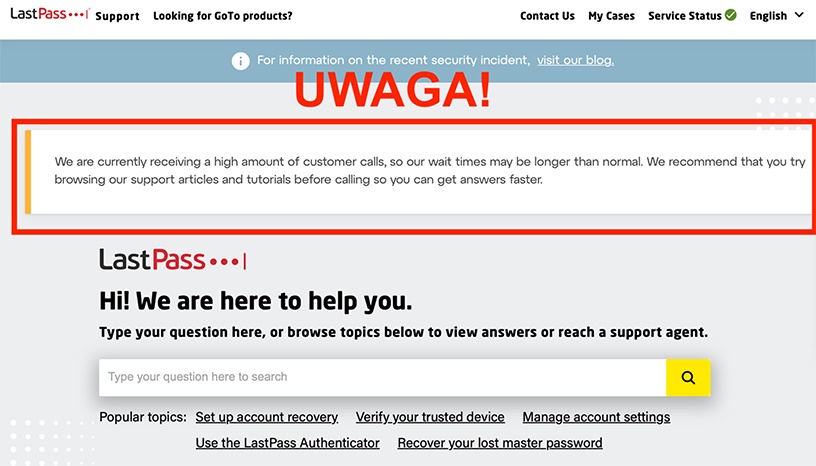
Perypetii związanych z włamaniem do menadżera haseł LastPass ciąg dalszy (bo odkryto drugie włamanie). Klienci tego rozwiązania zapewne nie czują się bezpieczni, za to na pewno czują się sfrustrowani. Może świadczyć o tym informacja zamieszczona na stronie głównej producenta:
„Obecnie otrzymujemy dużą liczbę telefonów od klientów, więc czas oczekiwania może być dłuższy niż zwykle. Zalecamy przejrzenie naszych artykułów pomocy technicznej i samouczków przed zadzwonieniem, aby szybciej uzyskać odpowiedzi”.
LastPass nie opublikował jeszcze oficjalnego posta na temat incydentu. Dowiadujemy się o wszystkim dopiero teraz, ponieważ firma zaczęła po cichu powiadamiać swoich klientów biznesowych i informacja wyciekła.
Drugi atak na LastPass
Ostatnio o LastPass pisaliśmy we wrześniu 2022 roku. Pierwsze włamanie miało miejsce miesiąc wcześniej.
Tym razem dostawca usługi informuje o drugim ataku – po raz kolejny powiadamia klientów o incydencie bezpieczeństwa związanym z naruszeniem środowiska programistycznego w sierpniu 2022 i późniejszym nieautoryzowanym dostępem do usługi przechowywania w chmurze innej firmy, gdzie znajdują się kopie zapasowe:
„Złośliwy aktor (cyberprzestępca) wykorzystał informacje skradzione podczas pierwszego incydentu, informacje dostępne w wyniku naruszenia danych przez stronę trzecią oraz lukę w pakiecie oprogramowania multimedialnego strony trzeciej w celu przeprowadzenia skoordynowanego drugiego ataku”.
Skutki obu ataków są katastrofalne, a lista skradzionych lub naruszonych w ich wyniku danych i tajnych informacji jest naprawdę obszerna. Zobaczcie ją tutaj.
Co mówi LastPass o drugim incydencie?
Z informacji producenta wynika, że drugi incydent początkowo nie został zauważony, a taktyka, techniki i procedury (TTP) oraz wskaźniki kompromisu (IOC) drugiego incydentu „nie były zgodne z tymi z pierwszego”. Dopiero później ustalono, że oba zdarzenia są ze sobą powiązane.
„W drugim incydencie cyberprzestępca szybko wykorzystał informacje wyekstrahowane podczas pierwszego incydentu, przed resetem zakończonym przez nasze zespoły, w celu wyliczenia i ostatecznej eksfiltracji danych z zasobów pamięci masowej w chmurze” – wyjaśniła firma.
Jak zatem haker włamał się drugi raz?
Jak to zrobili tym razem? Taktyka nie jest jakaś niezwykła, lecz atakujący musiał dobrze wiedzieć, co robi.
1. Przejęcie konta dostępowego starszego inżyniera z DevOps do sejfu na hasła
Atakujący obrał sobie za cel domowy komputer inżyniera pracującego jako DevOps w firmie oraz wykorzystał podatny na ataki pakiet oprogramowania multimedialnego innej firmy (Plesk, według źródła Ars Technica), aby móc zdalnie wykonać kod.
Ten krok ataku umożliwił atakującemu wszczepienie keyloggera (rejestratora znaków pisanych na klawiaturze), który przechwycił hasło główne pracownika (po uwierzytelnieniu w MFA). Dzięki temu mógł on uzyskać dostęp do korporacyjnego sejfu na hasła LastPass (oczywiście na koncie tego inżyniera).
2. Wyeksportowanie wpisów z sejfu na hasła
Następnie cyberprzestępca wyeksportował natywne wpisy znajdujące się w sejfie na hasła i zawartość folderów współdzielonych, które zawierały zaszyfrowane bezpieczne notatki z kluczami dostępu i deszyfrowania potrzebnymi do uzyskania dostępu do produkcyjnych kopii zapasowych AWS S3 LastPass, innych zasobów pamięci masowej w chmurze oraz niektórych powiązanych krytycznych kopii zapasowych baz danych.
Podsumowanie i wnioski
Firma twierdzi, że nadal nie zna tożsamości osoby atakującej i jej motywacji:
„Nie było żadnego kontaktu ani żadnych żądań, nie wykryto też żadnej wiarygodnej działalności podziemnej wskazującej, że cyberprzestępca jest aktywnie zaangażowany w marketing lub sprzedaż wszelkich informacji uzyskanych podczas któregokolwiek z incydentów”.
Byłoby interesujące dowiedzieć się, w jaki sposób atakujący zidentyfikował inżyniera DevOps jako cel i jak ostatecznie udało mu się „wskoczyć” na jego komputer, aczkolwiek tego rodzaju „osobiste” podejście nie jest niczym niezwykłym (i może występować częściej, niż się wydaje).
Kopia powiadomienia jest dostępna tutaj i wskazuje zarówno klientom biznesowym, jak i korzystającym z darmowej wersji programu (LastPass Free, Premium i Families) zalecane najlepsze praktyki i działania, które powinni podjąć, aby chronić siebie i swoją organizację przed możliwymi skutkami tego naruszenia.
Oczywiście możliwe, że okradziona firma była tylko krokiem do kolejnego celu – wzajemne powiązania usług i przedsiębiorstw osiągnęły taki poziom, że kompromisy w łańcuchu dostaw stron trzecich są praktycznie na porządku dziennym. Doskonale pamiętamy cele i motywy włamania do SolarWinds. Nawet sam Microsoft stał się wtedy ofiarą.
Popularne

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

CVE-2026-18963: krytyczny błąd w Keycloak pozwala ominąć weryfikację resetu hasła

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Czy Wi-Fi może służyć jako radar i rozpoznawać ludzi przez ściany?!

