Menu dostępności

Trojany bankowe w centrum uwagi – Manic, Grandoreiro i ToxicPanda 2.0

Trojany bankowe w centrum uwagi – Manic, Grandoreiro i ToxicPanda 2.0

Jak donosi SecurityWeek, w poprzednim tygodniu trzy firmy zajmujące się cyberbezpieczeństwem udostępniły informacje o nowych lub zaktualizowanych trojanach bankowych atakujących użytkowników na całym ...
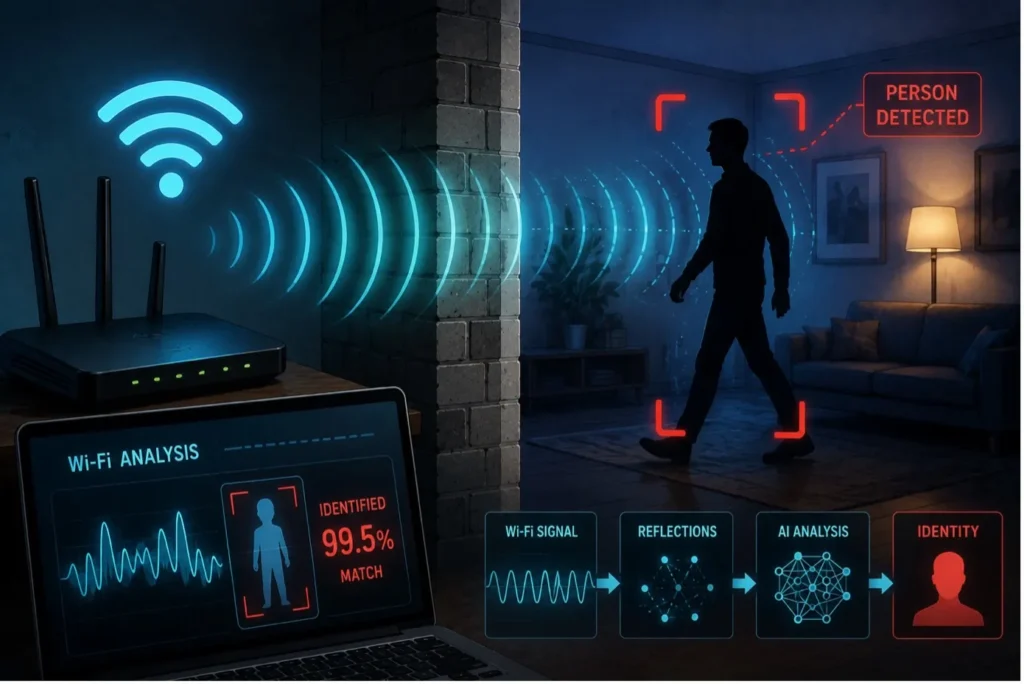
Czy Wi-Fi może służyć jako radar i rozpoznawać ludzi przez ściany?!

Czy Wi-Fi może służyć jako radar i rozpoznawać ludzi przez ściany?!

Wi-Fi od dawna nie służy już wyłącznie do przesyłania danych. Fale radiowe wykorzystywane przez sieci bezprzewodowe nieustannie oddziałują z otoczeniem – odbijają się od ścian, mebli i znajdujących się w pomiesz...
CVE-2026-18963: krytyczny błąd w Keycloak pozwala ominąć weryfikację resetu hasła

CVE-2026-18963: krytyczny błąd w Keycloak pozwala ominąć weryfikację resetu hasła

Na Kapitanie niejednokrotnie pisaliśmy o systemach Identity and Access Management, zarówno w kontekście ich roli w organizacji, jak i podatności oraz błędów związanych z mechanizmami zarządzania dostępem...
Apple i Microsoft: zanim zostali rywalami, razem budowali rewolucję. Historia niezwykłej współpracy i… kasety magnetofonowej (cz.2)

Apple i Microsoft: zanim zostali rywalami, razem budowali rewolucję. Historia niezwykłej współpracy i… kasety magnetofonowej (cz.2)

W pierwszej części tekstu opisywaliśmy, jak od licencji na Microsoft BASIC dla Apple II w 1977 roku rozpoczęła się historia Apple i Microsoftu. Z tej współpracy powstał Applesoft BASIC, a w 1980 r. Micro...
Historia zatacza kolejne koło. Kto lub co zarządza dostępem agenta AI?

Historia zatacza kolejne koło. Kto lub co zarządza dostępem agenta AI?

W poprzednich częściach tej serii opowiadaliśmy, jak zarządzanie tożsamością rozwijało się razem z firmową informatyką. LDAP uporządkował informacje o użytkownikach, Active Directory połączyło katalog z uwierz...
Apple i Microsoft: zanim zostali rywalami, razem budowali rewolucję. Historia niezwykłej współpracy i… kasety magnetofonowej (cz.1)

Apple i Microsoft: zanim zostali rywalami, razem budowali rewolucję. Historia niezwykłej współpracy i… kasety magnetofonowej (cz.1)

Publikując na Kapitanie artykuły techniczne, informacje o zagrożeniach w cyberprzestrzeni oraz systemach informatycznych nie sposób raz na jakiś czas nie powrócić (z sentymentu i pasji) do historii IT, kt...
Zagrożonych 600 tysięcy stron WordPress! Krytyczna podatność w Forminator pozwalała usuwać dowolne pliki

Zagrożonych 600 tysięcy stron WordPress! Krytyczna podatność w Forminator pozwalała usuwać dowolne pliki

Popularny plugin Forminator Forms dla WordPressa zawierał poważną podatność, która mogła pozwolić nieuwierzytelnionym atakującym na usuwanie dowolnych plików z serwera. Problem jest szczególnie istotny ze...
ShieldBreak – nowy exploit lokalnej eskalacji uprawnień przez Microsoft Defender

ShieldBreak – nowy exploit lokalnej eskalacji uprawnień przez Microsoft Defender

Badacz bezpieczeństwa działający pod pseudonimem Nightmare Eclipse ponownie zwrócił uwagę na Microsoft Defender. Zaledwie dzień po wydaniu przez Microsoft sierpniowego Patch Tuesday opublikował Proof o...
Ghostjacking – atak odwracający zachowanie agenta AI

Ghostjacking – atak odwracający zachowanie agenta AI

Tenet to izraelska firma, która na rynku pojawiła się dość nagle w czerwcu 2026 r. z sześcioma milionami dolarów finansowania zalążkowego. Współzałożycielem jest CEO Barak Sternberg, a jego zespół wywod...
Kto i do czego powinien mieć dostęp? Od IDM do Identity Governance

Kto i do czego powinien mieć dostęp? Od IDM do Identity Governance

W poprzednich częściach tej serii pokazaliśmy, jak LDAP uporządkował przechowywanie informacji o użytkownikach, a Active Directory połączyło katalog z uwierzytelnianiem i zarządzaniem środowiskiem Windows. W...