Menu dostępności

Złośliwa karta SIM może przejąć modem. Niebezpieczna funkcja RUN AT w urządzeniach IoT

Złośliwa karta SIM może przejąć modem. Niebezpieczna funkcja RUN AT w urządzeniach IoT

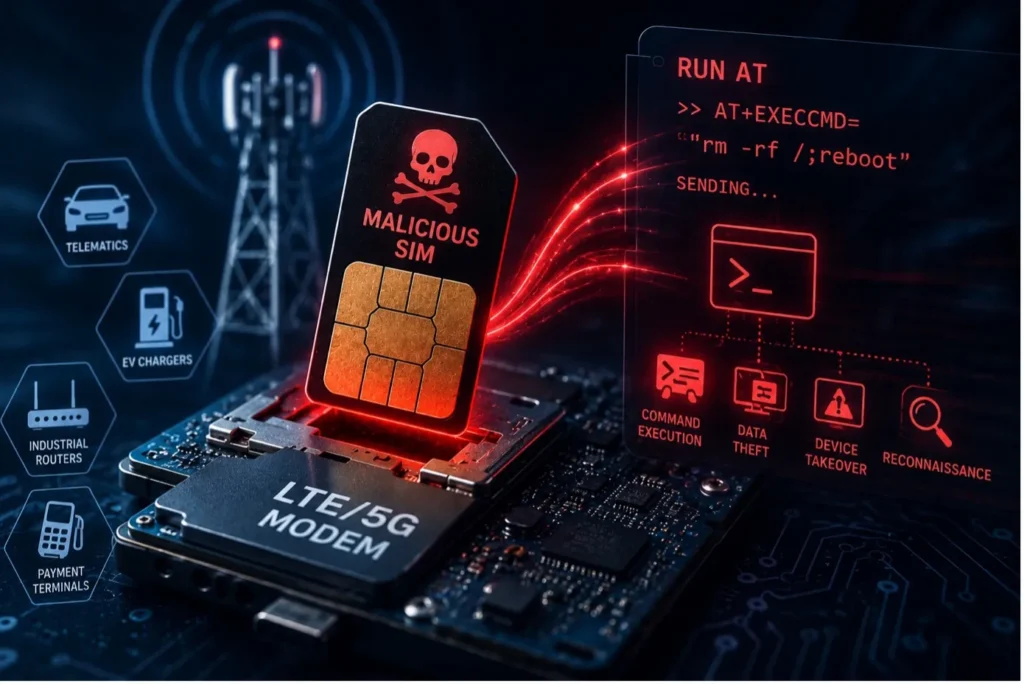
Karta SIM kojarzy się przede wszystkim z identyfikacją abonenta i dostępem do sieci komórkowej. Okazuje się jednak, że w określonych urządzeniach może stanowić zagrożenie. Badacze z University of Birming...
Wearable IoT jako furtka dla ataków

Wearable IoT jako furtka dla ataków

Jeszcze kilka lat temu inteligentne zegarki, opaski sportowe czy okulary rozszerzonej rzeczywistości kojarzyły się głównie z monitorowaniem aktywności fizycznej i wygodnym odbieraniem powiadomień. Dziś u...
Firmy wdrażają agentów szybciej, niż są w stanie ich zabezpieczyć

Firmy wdrażają agentów szybciej, niż są w stanie ich zabezpieczyć

Jeszcze dwa lata temu autonomiczni agenci AI byli przede wszystkim tematem laboratoriów badawczych i eksperymentów prowadzonych przez największe firmy technologiczne. Dziś stają się integralnym eleme...
Jak Active Directory zdominowało sieci firmowe

Jak Active Directory zdominowało sieci firmowe

W latach 90. Novell był w Polsce bardzo popularny, ale na komputerach użytkowników coraz częściej pojawiał się Windows. Microsoft miał już własny mechanizm domen w Windows NT, jednak jego możliwości były ograni...
FrigidStealer. Nowy złodziej na macOS omija Gatekeepera i kradnie dane użytkowników

FrigidStealer. Nowy złodziej na macOS omija Gatekeepera i kradnie dane użytkowników

Przez lata użytkownicy komputerów Apple żyli w przekonaniu, że macOS jest znacznie bezpieczniejszy od Windowsa i rzadziej staje się celem cyberprzestępców. Choć system rzeczywiście posiada rozbudowane mechaniz...
Dwa przypadki Confused Deputy w Azure i Google Cloud

Dwa przypadki Confused Deputy w Azure i Google Cloud

Dwie różne platformy chmurowe, dwie różne usługi i ten sam mechanizm prowadzący do eskalacji uprawnień. Opublikowane w ostatnich miesiącach badania Justina O’Leary’ego pokazują, jak błędnie zaprojektowane...
CosmosEscape. Krytyczna podatność w Azure Cosmos DB mogła otworzyć dostęp do każdej bazy danych

CosmosEscape. Krytyczna podatność w Azure Cosmos DB mogła otworzyć dostęp do każdej bazy danych

Usługi chmurowe od lat promowane są jako rozwiązania zapewniające wysoki poziom bezpieczeństwa i izolacji pomiędzy klientami. Jednym z fundamentów takiego modelu jest przekonanie, że dane jednej organiz...
Wnioski po dziesiątkach ataków na wodociągi w Minnesocie

Wnioski po dziesiątkach ataków na wodociągi w Minnesocie

Agencje stanowe i federalne prowadzą dochodzenie po tym, jak skoordynowany cyberatak uderzył w systemy technologii operacyjnej (OT) w kilkudziesięciu przedsiębiorstwach wodociągowych w Minnesocie. Według Minne...
Dlaczego LDAP ma ponad 30 lat, a nadal nie odchodzi na emeryturę?

Dlaczego LDAP ma ponad 30 lat, a nadal nie odchodzi na emeryturę?

Kto pamięta czasy Novell NetWare 3.12? W latach 90. był to w Polsce jeden z najpopularniejszych sieciowych systemów operacyjnych. Można go było spotkać w firmach, urzędach, szkołach, na uczelniach i w ośr...
Jak zhakowane publiczne bramki Wi-Fi używane są do pozyskiwania poświadczeń korporacyjnych?

Jak zhakowane publiczne bramki Wi-Fi używane są do pozyskiwania poświadczeń korporacyjnych?

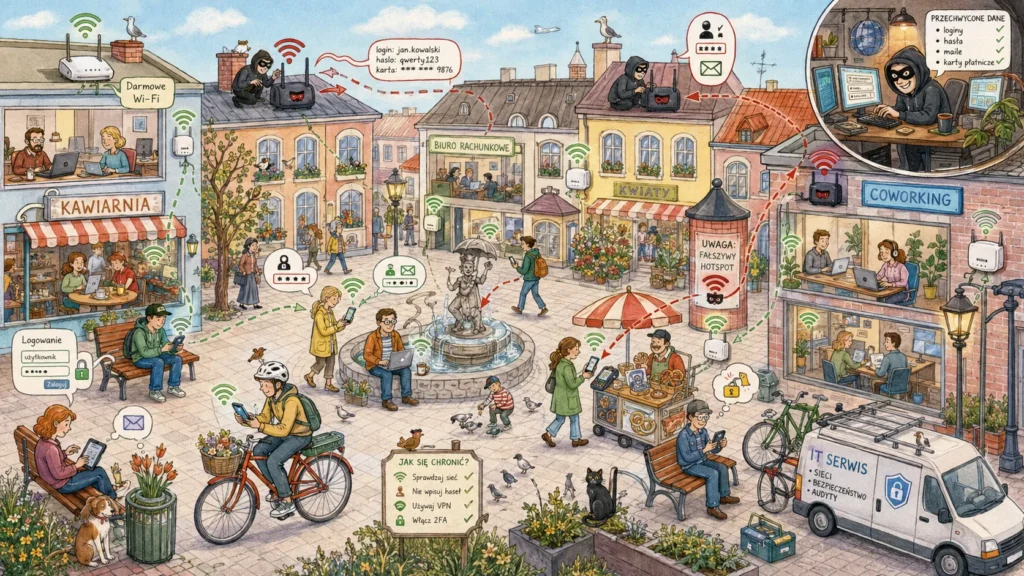
SecurityWeek za ReliaQuest informuje, że cyberprzestępcy przeprowadzają ataki na urządzenia obsługujące publiczne sieci Wi-Fi z tzw. captive portal (stroną logowania), by przejmować konta Microsoft 365 pod...