Menu dostępności

Nowy exploit zero-day dla Windows. Microsoft znów pod presją

Nowy exploit zero-day dla Windows. Microsoft znów pod presją

Środowisko bezpieczeństwa IT ponownie żyje informacjami o ujawnieniu exploita typu zero-day dla systemów Microsoft Windows. Tym razem badacz bezpieczeństwa znany pod pseudonimem Chaotic Eclipse opub...
11 podpisanych przez Microsoft programów rozruchowych Linuksa umożliwia obejście Secure Boot. Zagrożone miliony komputerów

11 podpisanych przez Microsoft programów rozruchowych Linuksa umożliwia obejście Secure Boot. Zagrożone miliony komputerów

Mechanizm UEFI Secure Boot od ponad dekady stanowi jedną z najważniejszych technologii chroniących komputery przed bootkitami i innym złośliwym oprogramowaniem działającym jeszcze przed uruchomieniem system...
GigaWiper – malware, który najpierw przejmuje komputer, a potem może całkowicie go zniszczyć

GigaWiper – malware, który najpierw przejmuje komputer, a potem może całkowicie go zniszczyć

Większość współczesnego złośliwego oprogramowania ma jeden główny cel – zarobić pieniądze. Ransomware szyfruje pliki i żąda okupu, trojany bankowe kradną dane logowania, a infostealery wyciągają hasła...
Microsoft Purview – czy światowy gigant właśnie zmienia podejście do bezpieczeństwa danych?

Microsoft Purview – czy światowy gigant właśnie zmienia podejście do bezpieczeństwa danych?

Microsoft Purview coraz mniej przypomina narzędzie używane wyłącznie do klasyfikacji danych, eDiscovery i klasycznego DLP. Producent wyraźnie przesuwa tę usługę w stronę centralnego miejsca, w którym...
Accenture potwierdza wyciek danych

Accenture potwierdza wyciek danych

Accenture, obecny również w Polsce gigant usług profesjonalnych, potwierdziło naruszenie bezpieczeństwa danych po tym, jak haker przyznał się do kradzieży kodu źródłowego firmy. Accenture to przedsi...
JADEPUFFER. Czy AI przeprowadziło pierwszy autonomiczny atak ransomware?

JADEPUFFER. Czy AI przeprowadziło pierwszy autonomiczny atak ransomware?

Sztuczna inteligencja coraz śmielej wkracza do świata cyberataków. Początkowo wykorzystywano ją głównie do generowania treści czy automatyzacji kampanii phishingowych. Dziś agenci AI potrafią analizowa...
Koniec ery VPN? Jak sztuczna inteligencja zmienia krajobraz cyberzagrożeń i przyspiesza przejście do Zero Trust

Koniec ery VPN? Jak sztuczna inteligencja zmienia krajobraz cyberzagrożeń i przyspiesza przejście do Zero Trust

Przez ponad dwie dekady sieci VPN (Virtual Private Network) stanowiły podstawowy mechanizm zapewniający bezpieczny dostęp zdalny do zasobów przedsiębiorstw. W czasach, gdy większość pracowników wykonywa...
Google uderza w NetNut. Wojna ze złośliwymi sieciami residential proxy dopiero się zaczyna

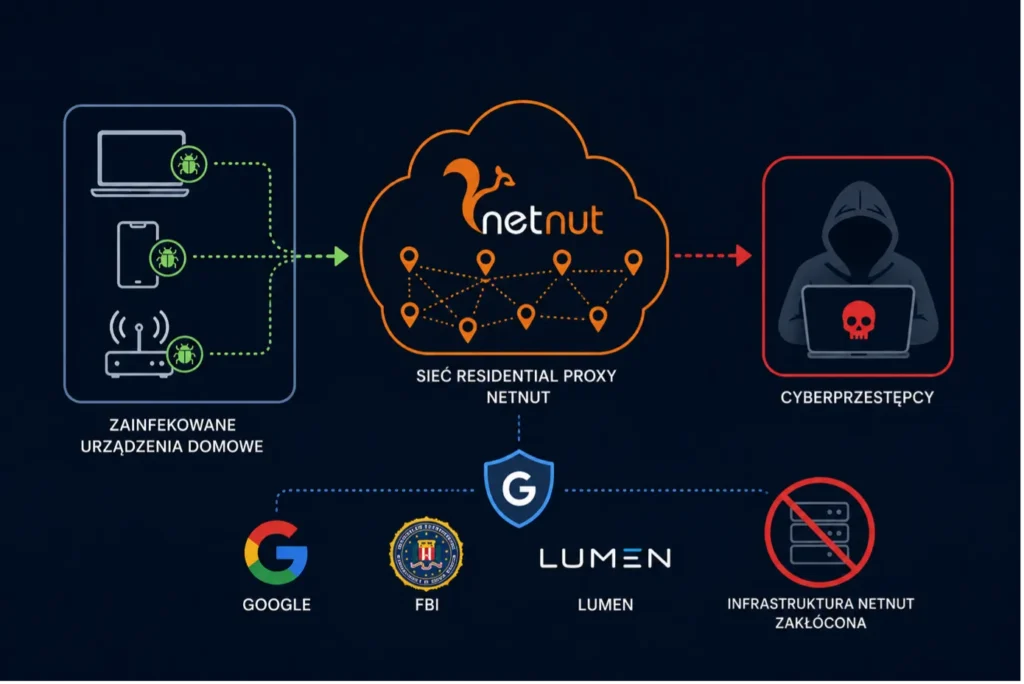
Google uderza w NetNut. Wojna ze złośliwymi sieciami residential proxy dopiero się zaczyna

Przez lata cyberprzestępcy do ukrywania swojej aktywności wykorzystywali głównie serwery VPS, przejęte maszyny i klasyczne botnety. Dziś coraz częściej sięgają po coś znacznie skuteczniejszego – resident...
Quest przejmuje Anetac, SailPoint – Entro. Co łączy te transakcje z non-human identities?

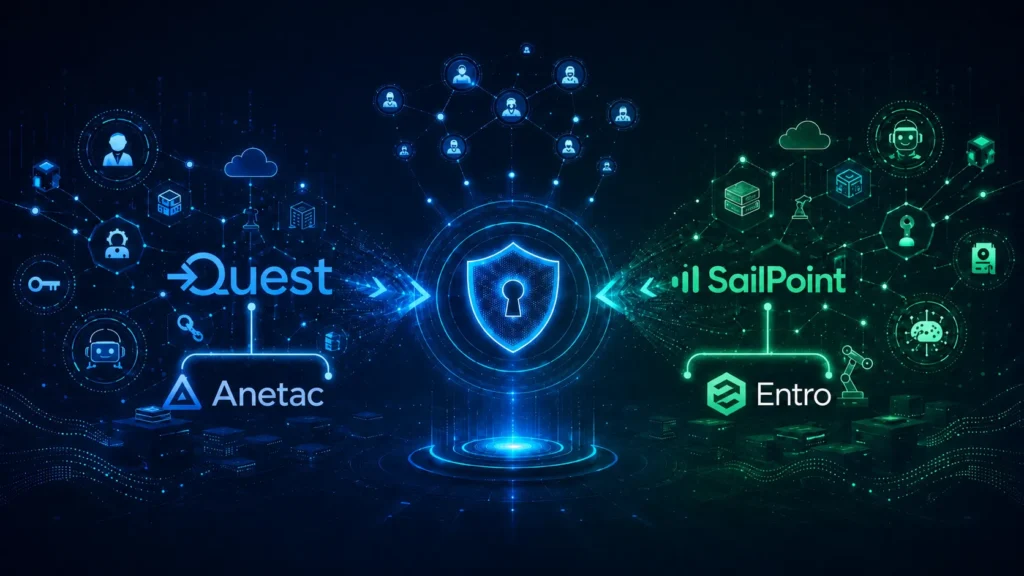
Quest przejmuje Anetac, SailPoint – Entro. Co łączy te transakcje z non-human identities?

W czerwcu 2026 roku doszło do dwóch transakcji w obszarze identity security. Quest Software poinformował o przejęciu Anetac, a SailPoint zakończył przejęcie Entro Security. Obie firmy pracują nad roz...
Masowa kampania password spray wymierzona w Azure CLI

Masowa kampania password spray wymierzona w Azure CLI

Cyberprzestępcy prowadzą zakrojoną na szeroką skalę kampanię password spray, wymierzoną w środowiska Microsoft 365 za pośrednictwem Azure CLI, o czym informuje Huntress – firma zajmująca się cyberbezpiec...