
Menu dostępności

Fix do Mimikatz wyciąga hasła użytkowników!

O możliwości podejrzenia haseł użytkowników logujących się do Windows’a poprzez usługę zdalnego pulpitu (RDP) pisaliśmy w tym artykule. Jednak w chwili pisania artykułu narzędzie Mimikatz nie działało na wszystkich wersjach Windows, w tym testowanych przez nas (Windows 2016 i Windows 10). Fix do tego problemu pojawił się bardzo szybko – Benjamin Delpy opublikował nową wersję z łatką naprawiającą ten błąd.

Poniżej prezentujemy wynik testu „podejrzenia hasła użytkownika” (KapitanHack.pl) zdalne logującego się do Windows 2016 poprzez RDP. Hasło pobraliśmy uruchomiając odpowiednią komendę w Mimikatz:
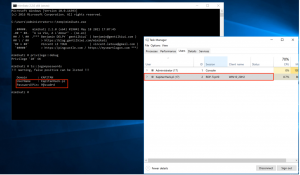
Oczywiście, aby pobrać hasło z systemu musimy posiadać odpowiednie uprawnienia, o których pisaliśmy w poprzednim artykule. Liczymy, że Microsoft szybko poprawi tą podatność, w przeciwnym wypadku atakujący będą mogli w łatwy sposób skraść nasze hasło lub innych użytkowników.

Popularne

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Wykradanie haseł do Wifi z urządzeń sieciowych (na przykładzie modemu od UPC)

Posiadasz urządzenie od UPC lub inne, które łączy się po Wifi? Chciałbyś poznać jego hasło do sieci? W tym artykule opiszemy sposób, dzięki któremu będziemy mogli poznać aktualne hasło do WiFi przech...
Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Jak poznać hasło administratora lub użytkowników logujących się do Twojego komputera?

Jeśli masz odrobinę szczęścia lub „odpowiednie umiejętności” i potrafisz zdobyć lokalne uprawnienia administracyjne na Twoim komputerze w firmie lub zaliczasz się do grona tych szczęściarzy, którzy pracuj...
Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

Jak zmienić nieznane/zapomniane hasło Administratora na Windows?

W tym artykule pokażemy, jak możemy zmienić hasło administratora na komputerze posiadając do niego fizyczny dostęp. Artykuł ten można potraktować także jako przestrogę dla firm, które nie zaimplementowały jeszcze odpo...
Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu

Claude otwiera się na offensive security. Anthropic wprowadza trzy poziomy dostępu

Ostatnie miesiące nie należą do najłatwiejszych dla zespołów odpowiedzialnych za podatności i aktualizacje. Liczba publikowanych CVE rośnie, a wraz z nią ilość pracy związanej z oceną ryzyka, testowaniem...
Protected Actions w Entra ID

Protected Actions w Entra ID

Wyobraźmy sobie, że administrator loguje się do Microsoft Entra ID, ma aktywną odpowiednią rolę i może zwyczajnie korzystać z centrum administracyjnego. Kiedy jednak próbuje zmodyfikować politykę Conditiona...

