Wczesne wykrycie zagrożenia w sieci informatycznej jest kluczową sprawą, jeśli chodzi o ewentualne szkody i łagodzenie skutków ataku. Można pomyśleć, że szybkość wykrycia ataku jest składową całej polityk...
W dzisiejszym, kolejnym artykule kampanii z cyklu Command&Control wzięliśmy na warsztat środowisko C2 o nazwie PoshC2. Pokażemy jego instalację oraz możliwości i niektóre funkcje zdalnej kontrol...
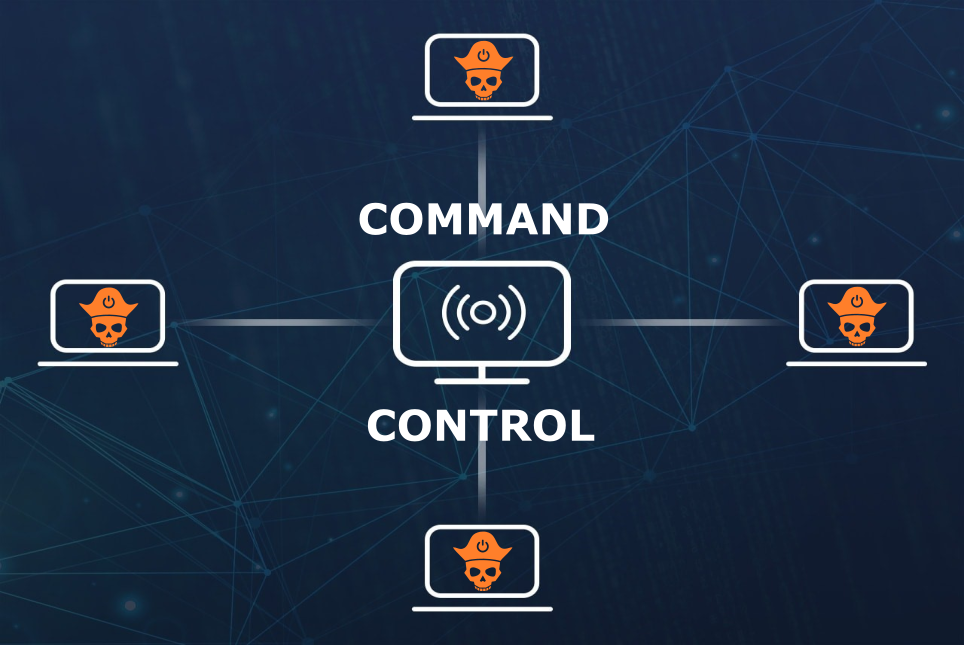
Niewiele tematów w obecnym świecie cyberbezpieczeństwa generuje tyle pytań ile serwery Command & Control (C2), po polsku zwane czasami, bardzo górnolotnie, serwerami Dowodzenia i Kontroli. Umożliwiają one sz...
W tym artykule opiszemy i pokażemy, jak za pomocą protokołu LDAP w Active Directory będziemy mogli w legalny sposób zakodować i zapisać złośliwy kod malware w Active Directory, a następnie pobrać go...
DNS, czyli Domain Name System, jest jednym z podstawowym elementem w funkcjonowaniu całego Internetu. Jego rolę można porównać do książki telefonicznej z numerami używanymi przez komputery i serwery...
Ataki na telefony komórkowe nie są niczym nowym, a same fale ultradźwiękowe znajdywały już swoje zastosowanie w cyberprzestępczości. Pisaliśmy o tym między innymi w artykule o eksfiltracji danych za...
Czy kiedykolwiek zastanawiałeś(aś) się jakich informacji o Tobie i o Twoim komputerze jest w stanie dowiedzieć się właściciel strony WWW lub hacker, kiedy odwiedzasz jego witrynę? Możesz się bardzo zdz...
Tytuł może zabrzmieć przerażająco i nierealnie, ale niestety hackerzy są w stanie wydobywać poufne informacje z komputerów, tylko poprzez regulacje jasności ekranu! Fakt ten ujawniły badania oraz film...
Aby zacząć opowieść o złośliwym oprogramowaniu o nazwie Wabbit musimy cofnąć się do czasów, gdy ABBA rozpoczynała swoją karierę, wygrywając Festiwal Eurowizji w Brighton. W 1974 roku złośliwe oprogramowanie...
Technologia uczenia maszynowego, popularnie zwana sztuczną inteligencją, coraz częściej wykorzystywana jest nie tylko przez zaawansowane systemy obronne, ale również przez złośliwe oprogramowanie. Dzieje...