Menu dostępności

Hackowanie Science-Fiction

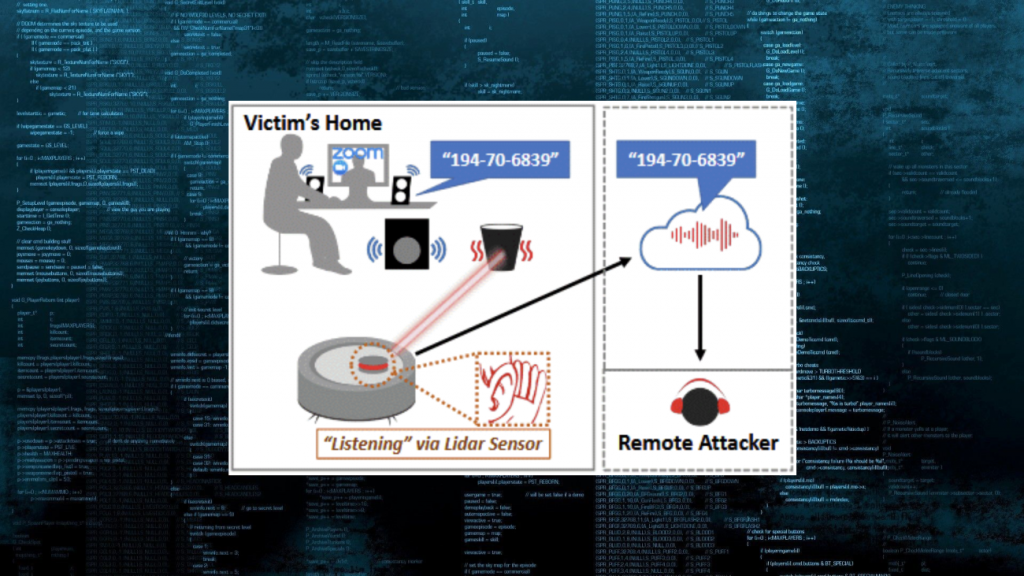
Nietypowy atak pozwala przekształcić autonomiczny odkurzacz w mikrofon do podsłuchu!

Nietypowy atak pozwala przekształcić autonomiczny odkurzacz w mikrofon do podsłuchu!

Ataki cybernetyczne ewoluują tak szybko jak cała otaczająca nas technologia. Metody włamań dostosowują się do urządzeń oraz do użytkowników, a także wykorzystują nowe luki, nowe protokoły czy nowe meto...
SAD DNS – nowa technika ataku umożliwiającą zatruwanie pamięci podręcznej DNS

SAD DNS – nowa technika ataku umożliwiającą zatruwanie pamięci podręcznej DNS

Naukowcy z Uniwersytetu Kalifornijskiego i Uniwersytetu Tsinghua odkryli serię krytycznych luk w zabezpieczeniach, które mogą prowadzić do ataków zatruwania pamięci podręcznej DNS („zanieczyszczania wpisów D...
Zerologon, czyli GAME OVER dla firm? Demo Ataku i jak się chronić

Zerologon, czyli GAME OVER dla firm? Demo Ataku i jak się chronić

W poprzednim artykule rozpisywaliśmy się na temat słynnej podatności Zerologon. W dzisiejszym skupimy się bardziej na technicznych aspektach tej podatności - pokażemy jej użycie z perspektywy zespoł...
Wyodrębnianie i crack’owanie haseł z pakietów sieciowych za pomocą narzędzia Brute Shark

Wyodrębnianie i crack’owanie haseł z pakietów sieciowych za pomocą narzędzia Brute Shark

O hasłach i metodach ich pozyskiwania przez cyberprzestępców często piszemy na Kapitanie Hack’u. W dzisiejszym artykule znajdą się informacje o ciekawym narzędziu. Brute Shark przeznaczony jest dla bada...
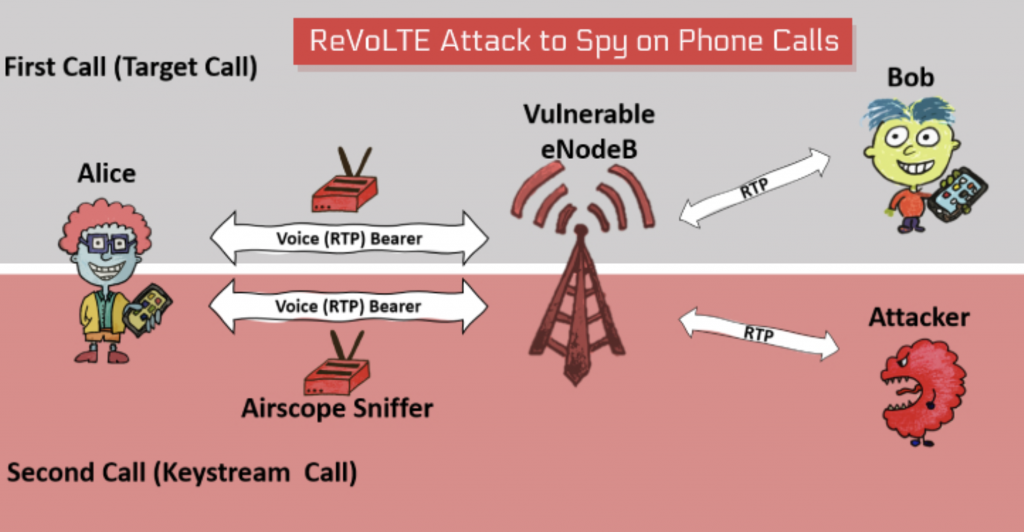
Nowy atak „ReVoLTE” pozwala na szpiegowanie niektórych połączeń komórkowych

Nowy atak „ReVoLTE” pozwala na szpiegowanie niektórych połączeń komórkowych

Zespół badaczy akademickich z Uniwersytetu New York w Abu Dhabi oraz Uniwersytetu Bochum w Ruhr zaprezentował nowy atak o nazwie „ReVoLTE", który może pozwolić zdalnym atakującym złamać szyfrowanie używane w...
Backdoor w Active Directory? Część 4 – przejęcie uprawnień poprzez AdminSDHolder

Backdoor w Active Directory? Część 4 – przejęcie uprawnień poprzez AdminSDHolder

W tym artykule kampanii Active Directory Persistence pokażemy kolejny sposób na ukrycie uprawnień w domenie Active Directory wykorzystujący modyfikację uprawnień na obiekcie AdminSDHolder. O ataku na Ad...
Oszukiwanie zabezpieczeń biometrycznych za pomocą drukarki 3D

Oszukiwanie zabezpieczeń biometrycznych za pomocą drukarki 3D

Uwierzytelnianie biometryczne, w tym rozpoznawanie twarzy i skanery linii papilarnych, jest coraz powszechniejsze. Dodało dużo świeżości do bezpieczeństwa, szczególnie jeśli chodzi o urządzenia mobilne...
Backdoor w Active Directory? Część 3 – dodanie stacji roboczej do domeny

Backdoor w Active Directory? Część 3 – dodanie stacji roboczej do domeny

We wcześniejszych artykułach kampanii Active Directory Persistence pokazywaliśmy, jak stworzyć i ukryć użytkownika w domenie AD oraz jakie przydzielić mu w domenie uprawnienia, aby miał do niej pełny d...
Backdoor w Active Directory? Część 2 – ograniczone delegowanie uprawnień i przejęcie domeny

Backdoor w Active Directory? Część 2 – ograniczone delegowanie uprawnień i przejęcie domeny

W dzisiejszym, kolejnym z serii artykułów z kampanii „Active Directory Persistence” pokażemy w jaki sposób można ukryć w AD konto użytkownika ze specjalnie skonfigurowanymi atrybutami, które pozwolą w p...
Backdoor w Active Directory? Część 1 – Utworzenie przyczółku

Backdoor w Active Directory? Część 1 – Utworzenie przyczółku

Dzisiejszy artykuł jest pierwszym z serii należącej do kampanii „Active Directory Persistence”, w której pokazujemy jakie są sposoby na stworzenie przyczółku w Active Directory umożliwiającego stały dostęp...