Menu dostępności

Socjotechnika

Nowy atak na użytkowników Office 365

Nowy atak na użytkowników Office 365

Hakerzy wykorzystują nową metodę ataku, która omija zarówno domyślne zabezpieczenia Microsoft 365 (EOP), jak i zaawansowane zabezpieczenia (ATP). Zagrożonych może być ponad 200 milionów użytkowników. Czym charakteryz...
Technika podsłuchiwania rozmów poprzez obserwację światła w pomieszczeniu!?

Technika podsłuchiwania rozmów poprzez obserwację światła w pomieszczeniu!?

Opisywaliśmy już techniki wykradania danych rodem z science-fiction, takie jak eksfiltracja danych poprzez miganie ekranu monitora czy poprzez zmiany częstotliwości wentylatora w komputerze. Ostatnimi cza...
Atak na usługi w sieci lokalnej z Internetu za pomocą narzędzia Singularity – część 2

Atak na usługi w sieci lokalnej z Internetu za pomocą narzędzia Singularity – część 2

Po krótkim wprowadzeniu w teorię, które możecie przeczytać tutaj, zajmijmy się praktyką i opiszemy narzędzie, za pomocą którego wykonamy atak na naszą podatną witrynę dekodera UPC znajdującą się w lokalnej...
Atak na usługi w sieci lokalnej z Internetu za pomocą techniki DNS Rebinding – część 1

Atak na usługi w sieci lokalnej z Internetu za pomocą techniki DNS Rebinding – część 1

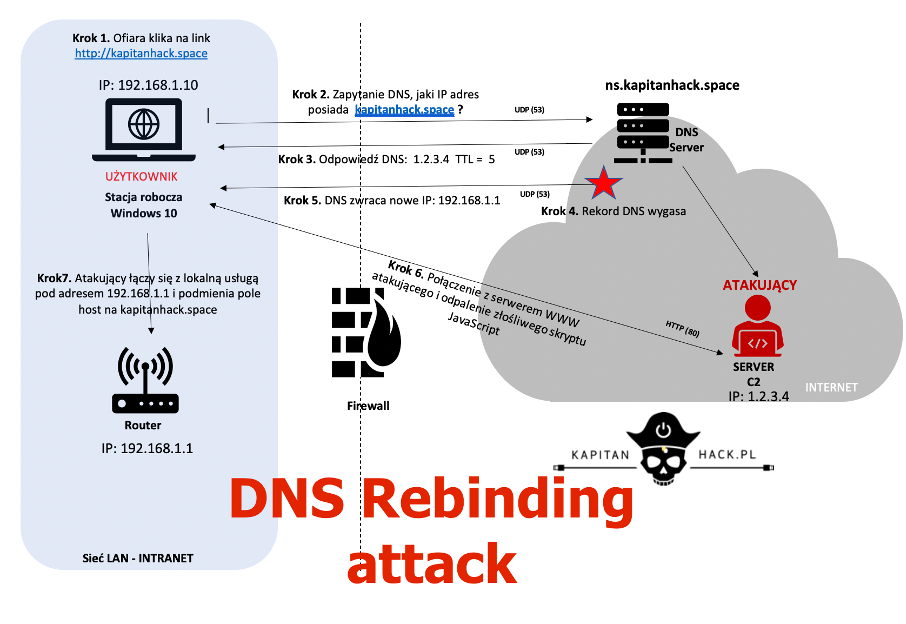
Dzisiejszy artykuł to pierwszy z dwóch, w których przedstawimy nieco odmienną i interesującą koncepcję ataku na usługi WWW w sieci lokalnej. Pokażemy w jaki sposób za pomocą protokołu DNS, będziemy w...
Nowa podatność w protokole DNS pozwala zwiększyć siłę rażenia ataków DDoS

Nowa podatność w protokole DNS pozwala zwiększyć siłę rażenia ataków DDoS

Izraelscy badacze ds. bezpieczeństwa cybernetycznego ujawnili szczegółowe informacje na temat nowego błędu wpływającego na protokół DNS, który można wykorzystać do przeprowadzenia wzmocnionych ataków DDoS...
Malware wykorzystujący kody odpowiedzi HTTP do komunikacji z serwerem C2

Malware wykorzystujący kody odpowiedzi HTTP do komunikacji z serwerem C2

Zespół specjalistów z Kaspersky odkrył i opisał nową, usprawnioną wersję popularnego malware COMpfun. Malware ten jest z kategorii Remote Access Trojan (RAT) i wykorzystywany jest prawdopodobnie przez g...
TEMPEST w połączeniu z GNU Radio umożliwia podsłuchiwanie danych przesyłanych przez urządzenia peryferyjne!

TEMPEST w połączeniu z GNU Radio umożliwia podsłuchiwanie danych przesyłanych przez urządzenia peryferyjne!

Nietypowe metody podsłuchu bądź wykradania danych z komputerów od zawsze były interesujące nie tylko dla świata cyberprzestępczości i agencji wywiadowczych. W szczególności, jeśli są podobne do tych rode...
Czy nowy protokół DNS-over-HTTPS jest w pełni bezpieczny?

Czy nowy protokół DNS-over-HTTPS jest w pełni bezpieczny?

DNS over HTTPS (DoH) to nowy protokół służący oczywiście do rozpoznawania nazw domenowych przez HTTPS. Informacje o nim są ostatnio na topie, ponieważ zarówno Google, jak i Mozilla zaimplementowali go odpow...
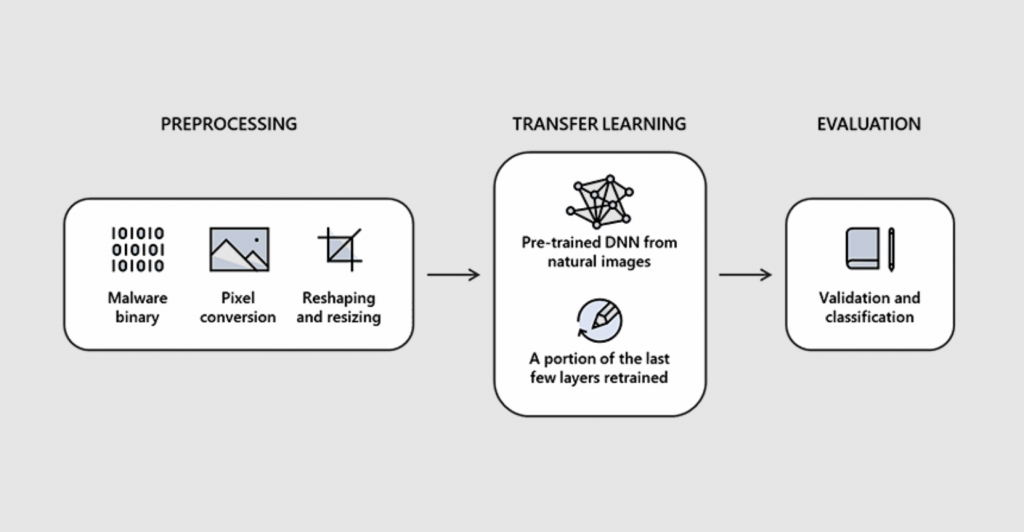
Microsoft i Intel wykorzystują algorytmy analizy obrazu do wykrywania malware

Microsoft i Intel wykorzystują algorytmy analizy obrazu do wykrywania malware

Być może doczekaliśmy się przełomu w wykorzystaniu sztucznej inteligencji do analizy i wykrywania złośliwego oprogramowania. Sprawcą tego zamieszenia jest kolaboracja dwóch technologicznych gigantów...
Wykradanie danych z odizolowanego od sieci komputera za pomocą wibracji wentylatora

Wykradanie danych z odizolowanego od sieci komputera za pomocą wibracji wentylatora

Izraelscy badacze odkryli, jak można wykorzystać wibracje wentylatora na procesorze, układzie GPU lub w komputerze PC do przesyłania skradzionych informacji. Użyli stałego przedmiotu (biurko) jako przek...