Menu dostępności

kapitanhack

Ośmioletnia luka w Samsung KNOX. Miliony urządzeń Galaxy były narażone na ataki!

Ośmioletnia luka w Samsung KNOX. Miliony urządzeń Galaxy były narażone na ataki!

Badacze odkryli ośmioletnią lukę bezpieczeństwa, dotyczącą niemal wszystkich urządzeń Samsung od Galaxy S9 do S25. Została sklasyfikowana jako podatność o wysokim stopniu zagrożenia – CVSS 7.8. Luka...
FIFA i Broken Access Control. Jak konto bez uprawnień uzyskało dostęp do systemów Mistrzostw Świata 2026

FIFA i Broken Access Control. Jak konto bez uprawnień uzyskało dostęp do systemów Mistrzostw Świata 2026

16 czerwca, czyli zaledwie pięć dni po rozpoczęciu Mistrzostw Świata 2026, badaczka cyberbezpieczeństwa działająca pod pseudonimem „BobDaHacker” opisała na swoim blogu lukę odkrytą w systemach FIFA. Według...
Czego nie mówią nam producenci aplikacji na Smart TV? Ponad połowa z nich udostępnia Twój numer IP

Czego nie mówią nam producenci aplikacji na Smart TV? Ponad połowa z nich udostępnia Twój numer IP

Większość użytkowników zwraca uwagę na aplikacje instalowane w smartfonach czy komputerach, ale rzadko analizuje oprogramowanie działające na Smart TV. Tymczasem najnowsze badania firmy Spur Intelligence Labs po...
Entra Connect Sync odchodzi w cień

Entra Connect Sync odchodzi w cień

Przez lata Microsoft Entra Connect Sync był jednym z tych elementów infrastruktury, które po prostu miały działać. Stał gdzieś w środowisku lokalnym, synchronizował użytkowników, grupy i atrybuty z Active Di...
Dziura w Defenderze! RoguePlanet i awantura z Microsoftem

Dziura w Defenderze! RoguePlanet i awantura z Microsoftem

W środę Microsoft opublikował ostrzeżenie, w którym potwierdzono publiczne ujawnienie luki w zabezpieczeniach programu Defender. Podatność może prowadzić do eskalacji uprawnień. Defekt bezpieczeństwa, sklasyfiko...
Velvet Ant i Operation Highland. Jak wieloletnia operacja doprowadziła do kompromitacji infrastruktury krytycznej

Velvet Ant i Operation Highland. Jak wieloletnia operacja doprowadziła do kompromitacji infrastruktury krytycznej

Od pojedynczego serwera dostępnego z Internetu do przejęcia kontroli nad krytycznymi systemami. Raport Operation Highland ujawnia kulisy wieloletniej operacji, w ramach której atakujący krok po kroku roz...
Pod lupą sztucznej inteligencji. Jak cyberprzestępcy oszukują systemy rozpoznawania twarzy

Pod lupą sztucznej inteligencji. Jak cyberprzestępcy oszukują systemy rozpoznawania twarzy

Jeszcze kilka lat temu rozpoznawanie twarzy wydawało się rozwiązaniem rodem z filmów science fiction. Dziś jest to technologia powszechnie wykorzystywana przez banki, platformy finansowe, firmy telekomunikacyjne, admi...
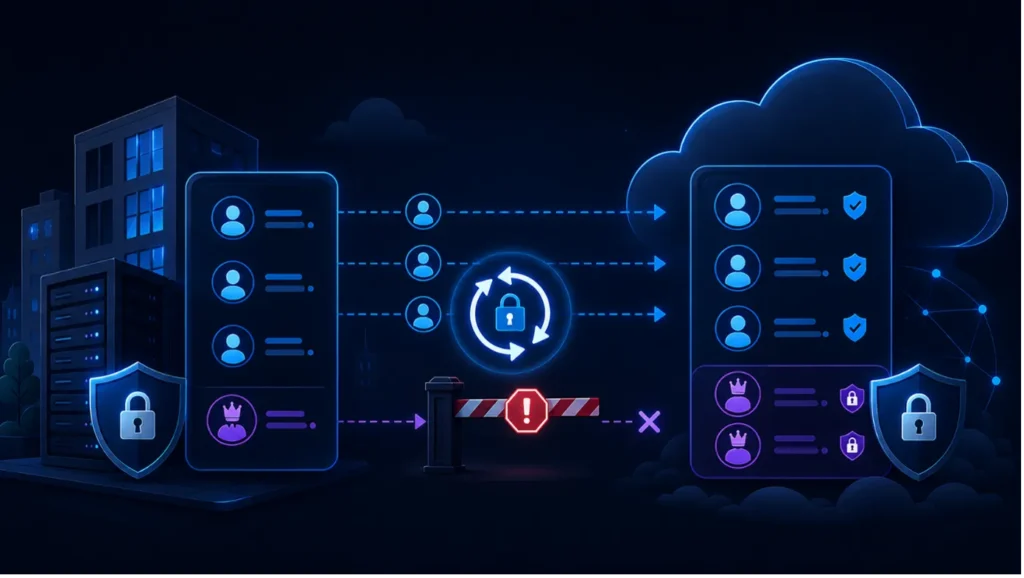
Microsoft Entra Connect blokuje hard match dla uprzywilejowanych kont

Microsoft Entra Connect blokuje hard match dla uprzywilejowanych kont

Microsoft wprowadza zmianę dotyczącą firm korzystających jednocześnie z lokalnego Active Directory i chmurowego Entra ID. Od 1 czerwca 2026 r. Entra ID blokuje hard match w sytuacji, gdy lokalne kont...
Anthropic uruchamia Claude Fable 5 – sztuczną inteligencję klasy Mythos!

Anthropic uruchamia Claude Fable 5 – sztuczną inteligencję klasy Mythos!

We wtorek Anthropic ogłosiło, że Claude Fable 5, potężny model sztucznej inteligencji klasy Mythos, jest już dostępny. LLM zaprojektowano z nowymi zabezpieczeniami, które mają ograniczać jego użycie w...
Luka zero-day w VPN Check Point aktywnie wykorzystywana przez cyberprzestępców. Łatajcie systemy!

Luka zero-day w VPN Check Point aktywnie wykorzystywana przez cyberprzestępców. Łatajcie systemy!

Eksperci ds. cyberbezpieczeństwa ostrzegają przed nową, krytyczną podatnością w rozwiązaniach VPN firmy Check Point. Luka umożliwia obejście mechanizmów uwierzytelniania i uzyskanie dostępu do sieci o...