Menu dostępności

kapitanhack

11 podpisanych przez Microsoft programów rozruchowych Linuksa umożliwia obejście Secure Boot. Zagrożone miliony komputerów

11 podpisanych przez Microsoft programów rozruchowych Linuksa umożliwia obejście Secure Boot. Zagrożone miliony komputerów

Mechanizm UEFI Secure Boot od ponad dekady stanowi jedną z najważniejszych technologii chroniących komputery przed bootkitami i innym złośliwym oprogramowaniem działającym jeszcze przed uruchomieniem system...
Microsoft Purview – czy światowy gigant właśnie zmienia podejście do bezpieczeństwa danych?

Microsoft Purview – czy światowy gigant właśnie zmienia podejście do bezpieczeństwa danych?

Microsoft Purview coraz mniej przypomina narzędzie używane wyłącznie do klasyfikacji danych, eDiscovery i klasycznego DLP. Producent wyraźnie przesuwa tę usługę w stronę centralnego miejsca, w którym...
Accenture potwierdza wyciek danych

Accenture potwierdza wyciek danych

Accenture, obecny również w Polsce gigant usług profesjonalnych, potwierdziło naruszenie bezpieczeństwa danych po tym, jak haker przyznał się do kradzieży kodu źródłowego firmy. Accenture to przedsi...
JADEPUFFER. Czy AI przeprowadziło pierwszy autonomiczny atak ransomware?

JADEPUFFER. Czy AI przeprowadziło pierwszy autonomiczny atak ransomware?

Sztuczna inteligencja coraz śmielej wkracza do świata cyberataków. Początkowo wykorzystywano ją głównie do generowania treści czy automatyzacji kampanii phishingowych. Dziś agenci AI potrafią analizowa...
Koniec ery VPN? Jak sztuczna inteligencja zmienia krajobraz cyberzagrożeń i przyspiesza przejście do Zero Trust

Koniec ery VPN? Jak sztuczna inteligencja zmienia krajobraz cyberzagrożeń i przyspiesza przejście do Zero Trust

Przez ponad dwie dekady sieci VPN (Virtual Private Network) stanowiły podstawowy mechanizm zapewniający bezpieczny dostęp zdalny do zasobów przedsiębiorstw. W czasach, gdy większość pracowników wykonywa...
Quest przejmuje Anetac, SailPoint – Entro. Co łączy te transakcje z non-human identities?

Quest przejmuje Anetac, SailPoint – Entro. Co łączy te transakcje z non-human identities?

W czerwcu 2026 roku doszło do dwóch transakcji w obszarze identity security. Quest Software poinformował o przejęciu Anetac, a SailPoint zakończył przejęcie Entro Security. Obie firmy pracują nad roz...
Masowa kampania password spray wymierzona w Azure CLI

Masowa kampania password spray wymierzona w Azure CLI

Cyberprzestępcy prowadzą zakrojoną na szeroką skalę kampanię password spray, wymierzoną w środowiska Microsoft 365 za pośrednictwem Azure CLI, o czym informuje Huntress – firma zajmująca się cyberbezpiec...
Krytyczna luka w Oracle E-Business Suite już wykorzystywana przez cyberprzestępców. Zagrożone systemy finansowe przedsiębiorstw!

Krytyczna luka w Oracle E-Business Suite już wykorzystywana przez cyberprzestępców. Zagrożone systemy finansowe przedsiębiorstw!

Administratorzy korzystający z Oracle E-Business Suite powinni jak najszybciej zweryfikować stan swoich systemów. Eksperci ds. cyberbezpieczeństwa potwierdzili bowiem aktywne wykorzystywanie krytycznej pod...
Amazon Q Developer i podatność w implementacji MCP. Jak asystent AI mógł doprowadzić do wykonania złośliwego kodu

Amazon Q Developer i podatność w implementacji MCP. Jak asystent AI mógł doprowadzić do wykonania złośliwego kodu

Wraz z dynamicznym rozwojem sztucznej inteligencji agenci AI stają się nieodłącznym elementem pracy wielu deweloperów. Rozwiązania takie jak Amazon Q Developer, OpenAI Codex czy GitHub Copilot potrafią genero...
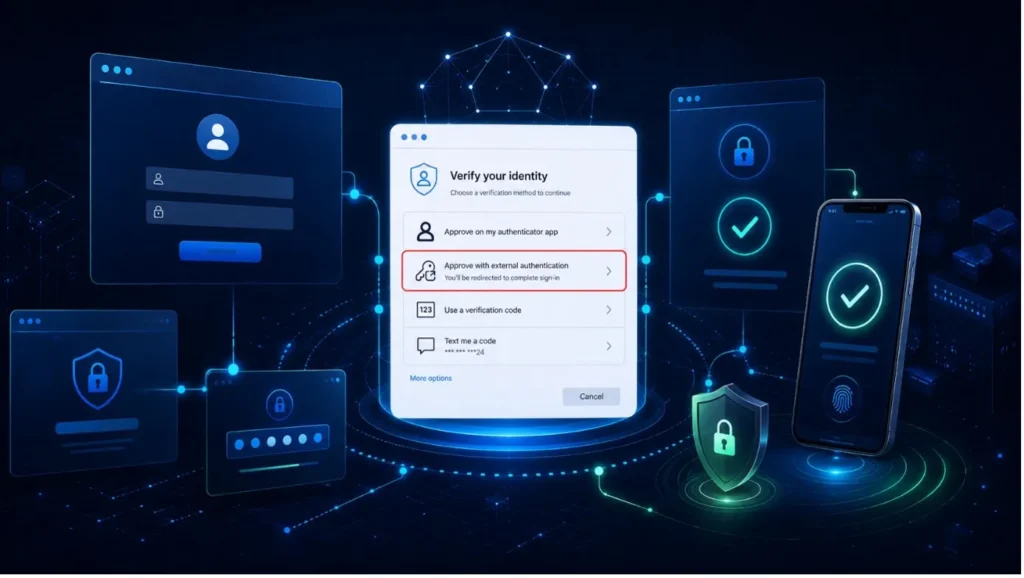
External MFA w Microsoft Entra ID – koniec Custom Controls

External MFA w Microsoft Entra ID – koniec Custom Controls

MFA, czyli uwierzytelnianie wieloskładnikowe, opiera się na prostej zasadzie: samo hasło nie wystarcza. Po wpisaniu loginu i hasła użytkownik musi jeszcze potwierdzić swoją tożsamość drugim składniki...