Menu dostępności

malware

Malware Vidar ukrywał się tam, gdzie nikt go nie szukał

Malware Vidar ukrywał się tam, gdzie nikt go nie szukał

Gdzie jest ostatnie miejsce, w którym spodziewałbyś się znaleźć złośliwe oprogramowanie? W e-mailu od kolegi? W oprogramowaniu, które używasz na co dzień? Co powiesz na plik dokumentacji technicznej? W opublikowa...
Malware „Electron Bot” do pobrania z Microsoft App Store

Malware „Electron Bot” do pobrania z Microsoft App Store

Szkodliwe oprogramowanie typu backdoor, które umożliwia przejęcie konta w mediach społecznościowych – w tym Facebooka, Google i Soundcloud – przeniknęło do oficjalnego sklepu Microsoftu, klonując szablony i...
Złośliwe oprogramowanie bankowe na Androida znów atakuje

Złośliwe oprogramowanie bankowe na Androida znów atakuje

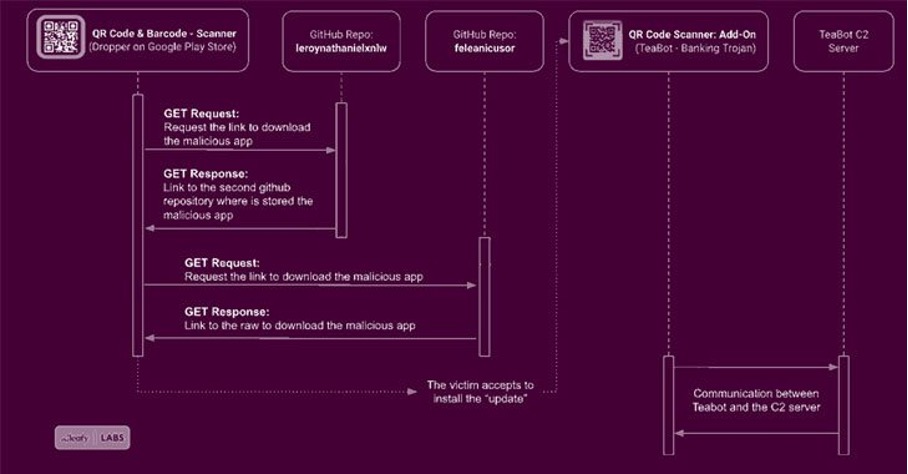
Badacze odkryli nową aktywność starego trojana bankowego. Napisany został na Androida i zaprojektowany do kradzieży danych uwierzytelniających i wiadomości SMS. Przemknął się przez zabezpieczenia Sklepu Go...
Cyfrowa wojna, czyli jak wyglądają cyberataki na Ukrainę?

Cyfrowa wojna, czyli jak wyglądają cyberataki na Ukrainę?

Wczoraj rano Rosja rozpoczęła inwazję na Ukrainę. Zgodnie z przewidywaniami, fizyczne ataki były poprzedzone działaniami w cyberprzestrzeni: DDoS, czyszczenie danych, ataki na Active Directory w fir...
Hakerzy uderzają w podatne serwery Microsoft SQL

Hakerzy uderzają w podatne serwery Microsoft SQL

Podatne na ataki, wystawione do Internetu serwery Microsoft SQL (MS SQL) stały się celem ataków cyberprzestępców w ramach nowej kampanii mającej na celu wdrożenie narzędzia Cobalt Strike służącego do hackowa...
Uważaj na próby oszustw finansowych (i nie tylko) rozsyłane poprzez serwery pocztowe Microsoft Exchange

Uważaj na próby oszustw finansowych (i nie tylko) rozsyłane poprzez serwery pocztowe Microsoft Exchange

Badacze z Sophos odkryli nową kampanię złośliwego oprogramowania wykorzystującą podatne na ataki serwery Microsoft Exchange. Za pośrednictwem specjalnej kampanii phishingowej atakujący rozpowszechniają i wgrywa...
Nowy wektor ataku na Windows z wykorzystaniem plików OCX

Nowy wektor ataku na Windows z wykorzystaniem plików OCX

Zespół badaczy z Uptycs, zajmujący się badaniem zagrożeń, zaobserwował wzrost wykorzystania pliku binarnego „regsvr32.exe” za pośrednictwem różnych typów dokumentów pakietu Microsoft Office. Przeana...
Uwaga na atak SEO Poisoning! Dostarcza groźny malware BATLOADER!

Uwaga na atak SEO Poisoning! Dostarcza groźny malware BATLOADER!

Zespół z pierwszej linii obrony Mandiant Managed Defense odkrył kampanię, która wykorzystywała zatruwanie silników optymalizacji wyszukiwarek (ang. SEO), aby skłonić ofiary do pobrania złośliwego oprogramow...
Nowa metoda ataku poprzez złośliwy plik CSV

Nowa metoda ataku poprzez złośliwy plik CSV

W sieci zaobserwowano nową kampanię phishingową wykorzystującą specjalnie spreparowane pliki tekstowe CSV do infekowania urządzeń złośliwym oprogramowaniem BazarBackdoor. Złośliwy plik CSV P...
Hackerzy z Korei Północnej wykorzystują Windows Update oraz GitHub w najnowszej kampanii

Hackerzy z Korei Północnej wykorzystują Windows Update oraz GitHub w najnowszej kampanii

Lazarus Group to jedna z najbardziej wyrafinowanych północnokoreańskich APT, która jest aktywna od 2009 roku. Grupa jest odpowiedzialna za wiele głośnych ataków, przez co ściągnęła na siebie uwagę całe...