Menu dostępności

Socjotechnika

Czynnik ludzki w bezpieczeństwie cybernetycznym i ataki socjotechniczne

Czynnik ludzki w bezpieczeństwie cybernetycznym i ataki socjotechniczne

Bezpieczeństwo cybernetyczne staje się coraz bardziej złożone wraz z rozwojem systemów informatycznych. Chociaż technologia ma kluczowe znaczenie, nie jest jedynym faktorem, który należy wziąć pod uwag...
Złośliwe oprogramowanie bankowe na Androida znów atakuje

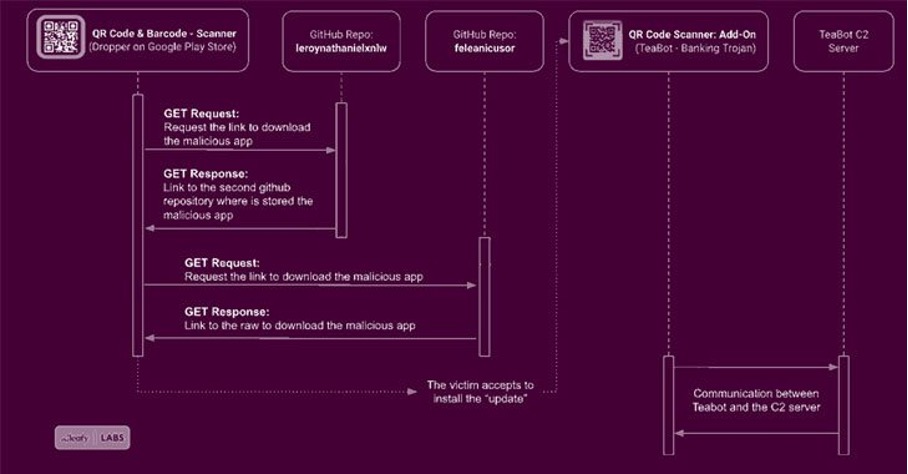
Złośliwe oprogramowanie bankowe na Androida znów atakuje

Badacze odkryli nową aktywność starego trojana bankowego. Napisany został na Androida i zaprojektowany do kradzieży danych uwierzytelniających i wiadomości SMS. Przemknął się przez zabezpieczenia Sklepu Go...
Naukowcy chcą wykorzystać naturalne biologiczne struktury do silnego uwierzytelniania

Naukowcy chcą wykorzystać naturalne biologiczne struktury do silnego uwierzytelniania

Grupa naukowców z Gwangju Institute of Science and Technology (GIST) w Korei Południowej wykorzystała włókna naturalnego jedwabiu (ang. natural silk fibers, NSF) z udomowionych jedwabników do zbudowania przyj...
Narzędzie do łamania haseł kont użytkowników Microsoft 365 (Office 365 i Azure AD)

Narzędzie do łamania haseł kont użytkowników Microsoft 365 (Office 365 i Azure AD)

Jeśli posiadasz konto w Microsoft Azure AD i skrzynkę pocztową w Microsoft 365 (Office 365) i jest ona nieodpowiednio zabezpieczona to możesz być źródłem ataku, który opisujemy poniżej. Konta przechowy...
Hackowanie w odizolowanej sieci za pomocą fal elektromagnetycznych emitowanych z kabla Ethernet

Hackowanie w odizolowanej sieci za pomocą fal elektromagnetycznych emitowanych z kabla Ethernet

Zajmiemy się dzisiaj kolejnym z „magicznych” ataków na komputery o nazwie LANAntenna, który opisali i pokazali izraelscy naukowcy z uniwersytetu Nagev, służącym do eksfiltracji danych z odizolowanych od sieci...
Utworzenie „niewidzialnego użytkownika” w Windows

Utworzenie „niewidzialnego użytkownika” w Windows

W dzisiejszym, krótkim artykule pokażemy ciekawą i przydatną sztuczkę dla zespołów RedTeam - stworzenie „niewidzialnego użytkownika Windows”, który może posłużyć jako backdoor. Jest to też jedna z t...
Microsoft LAPS – atakowanie i ochrona. Część 3 – rekonesans, atakowanie, backdoor

Microsoft LAPS – atakowanie i ochrona. Część 3 – rekonesans, atakowanie, backdoor

Dzisiejszy artykuł jest kontynuacją artykułu z kampanii „Microsoft LAPS – atakowanie i ochrona”. Pokażemy, jak cyberprzestępcy kompromitują LAPS oraz na co należy zwracać uwagę przy monitorowaniu tego typu akty...
Microsoft LAPS – atakowanie i ochrona. Część 2 – bezpieczeństwo

Microsoft LAPS – atakowanie i ochrona. Część 2 – bezpieczeństwo

Dzisiejszy artykuł jest kontynuacją artykułu z kampanii „Microsoft LAPS – atakowanie i ochrona”. Opiszemy w nim zasady bezpieczeństwa w używaniu LAPS. Mówiąc o architekturze bezpieczeństwa LAPS z pewno...
Microsoft LAPS – atakowanie i ochrona. Część 1 – wprowadzenie i konfiguracja

Microsoft LAPS – atakowanie i ochrona. Część 1 – wprowadzenie i konfiguracja

W dzisiejszym, pierwszym artykule z serii „Microsoft LAPS – atakowanie i ochrona”, wprowadzimy Was w szczegóły instalacji oraz konfiguracji darmowego rozwiązania od Microsoft, służącego do zarzadzania...
BloodHound 4.0 – co nowego?

BloodHound 4.0 – co nowego?

BloodHound to jedno z pierwszych narzędzi dla hackerów i pentesterów, które opisaliśmy szczegółowo na Kapitanie Hacku – link. Służy do analizy i wizualizacji ścieżek ataku w domenie Active Directory. J...